GÜNCEL
PC pazarı 2026'da darbe aldı: bellek fiyatları dörde katlanınca satışlar 11 yılın en düşük seviyesine gerilediMidnight Mimosa: Ucuz Android telefonlarda gizli kalan sistem malware'ı 150+ ülkedeP7 DarkSword: Yamanmamış iPhonelarda Keychain ve kripto cüzdan verilerini çalan yeni tehditApple 2026'da dokunmatik MacBook Pro tanıtıyor—iPhone arayüzü dizüstüye geçiyorYerel AI bilgisayarları gizlilik için cazip, ama çoğu kullanıcı için bulut daha mantıklıSurface Laptop Ultra: Microsoft fiyatta MacBook Pro'yu geride bırakıyor, ama yazılım desteği belirsiz kalıyorBeyin taraması analizi 40 saattan 1 saate düştü—gizlilik düzenlemeleri teknolojinin gerisindeGoogle Playground'da Metin Komutlarıyla Oyun Yapmak: Hype ile Gerçek Arasındaki UçurumPC pazarı 2026'da darbe aldı: bellek fiyatları dörde katlanınca satışlar 11 yılın en düşük seviyesine gerilediMidnight Mimosa: Ucuz Android telefonlarda gizli kalan sistem malware'ı 150+ ülkedeP7 DarkSword: Yamanmamış iPhonelarda Keychain ve kripto cüzdan verilerini çalan yeni tehditApple 2026'da dokunmatik MacBook Pro tanıtıyor—iPhone arayüzü dizüstüye geçiyorYerel AI bilgisayarları gizlilik için cazip, ama çoğu kullanıcı için bulut daha mantıklıSurface Laptop Ultra: Microsoft fiyatta MacBook Pro'yu geride bırakıyor, ama yazılım desteği belirsiz kalıyorBeyin taraması analizi 40 saattan 1 saate düştü—gizlilik düzenlemeleri teknolojinin gerisindeGoogle Playground'da Metin Komutlarıyla Oyun Yapmak: Hype ile Gerçek Arasındaki Uçurum
Tag

Siber Güvenlik

49 posts

Siber Güvenlik
10 Eyl 2026 4 dk

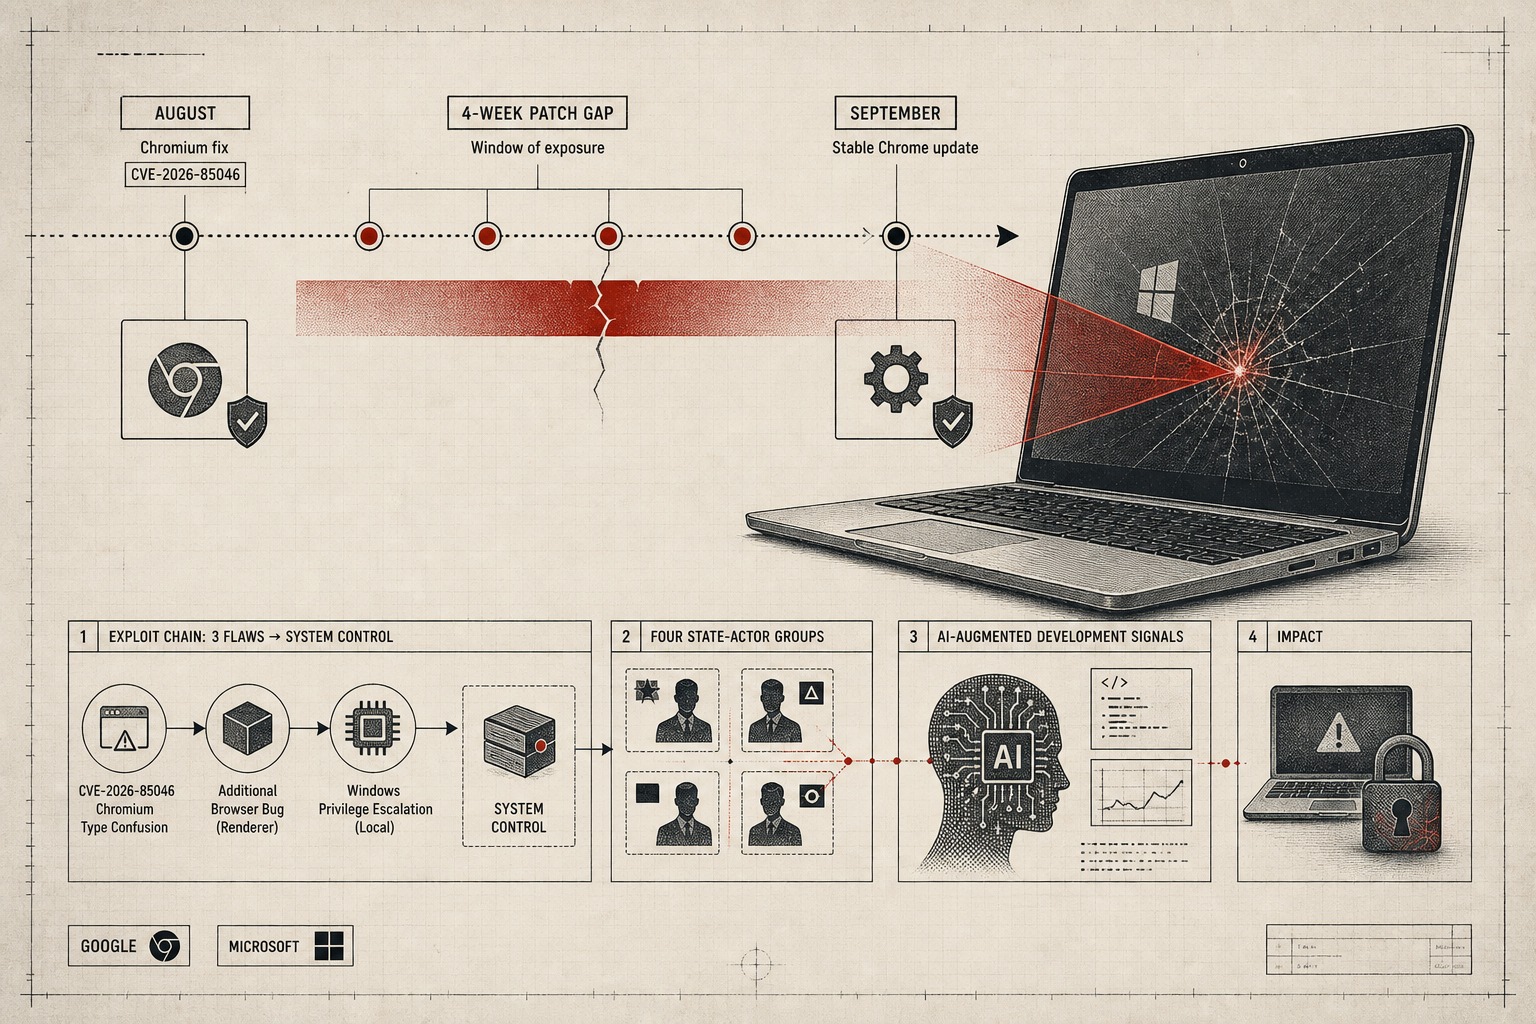
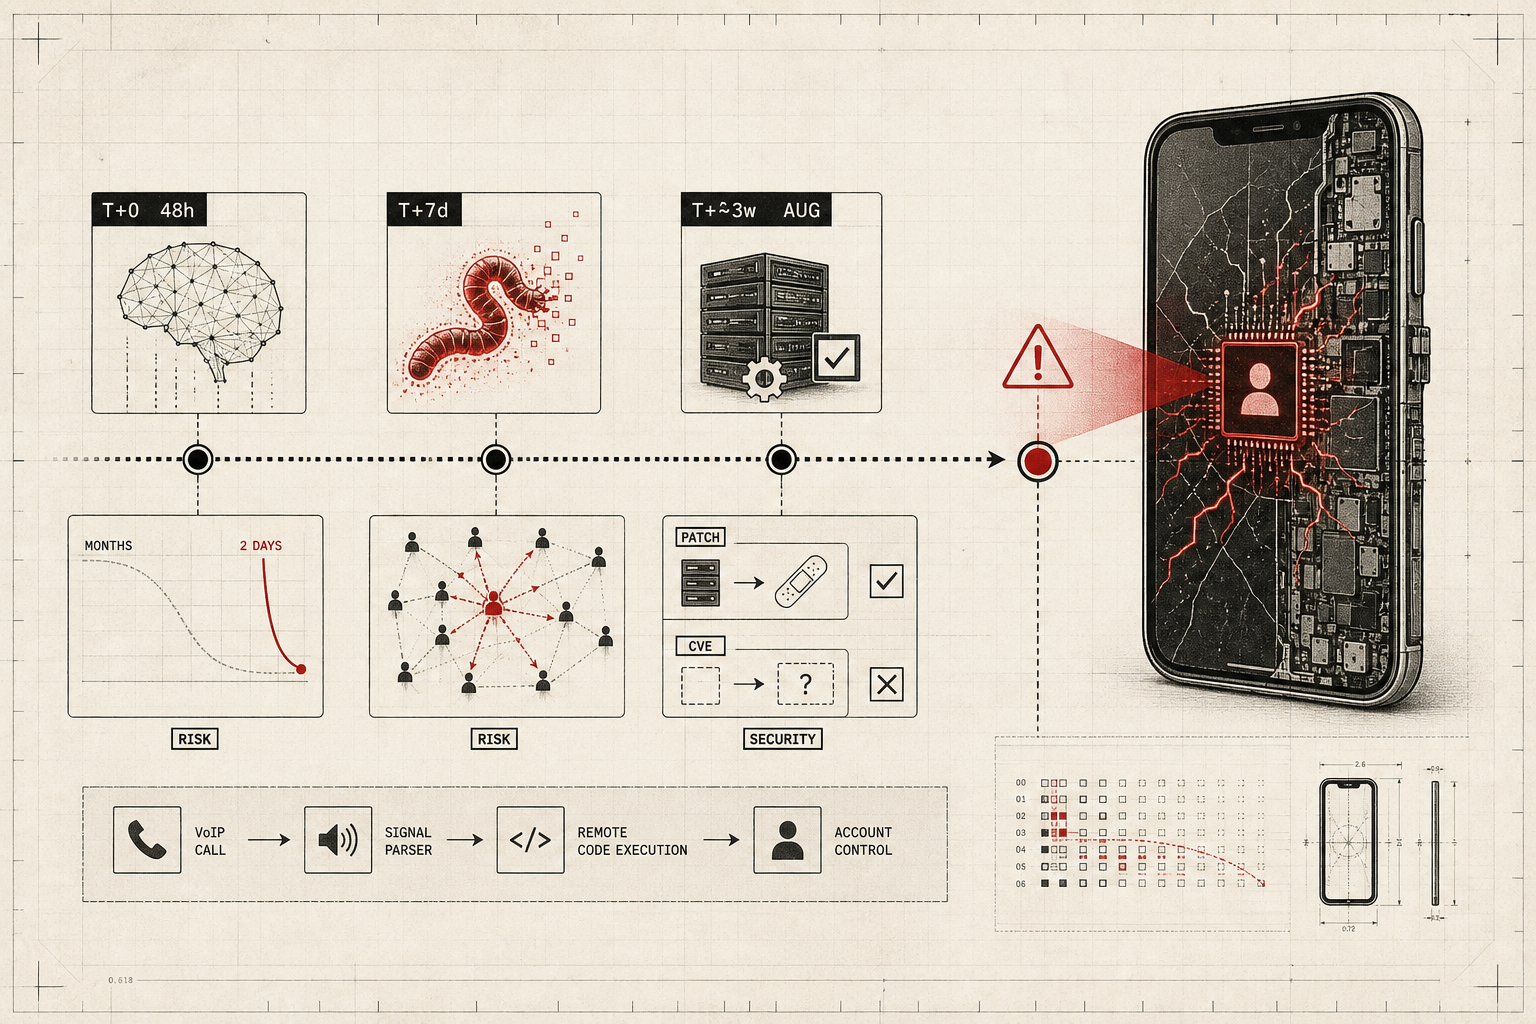
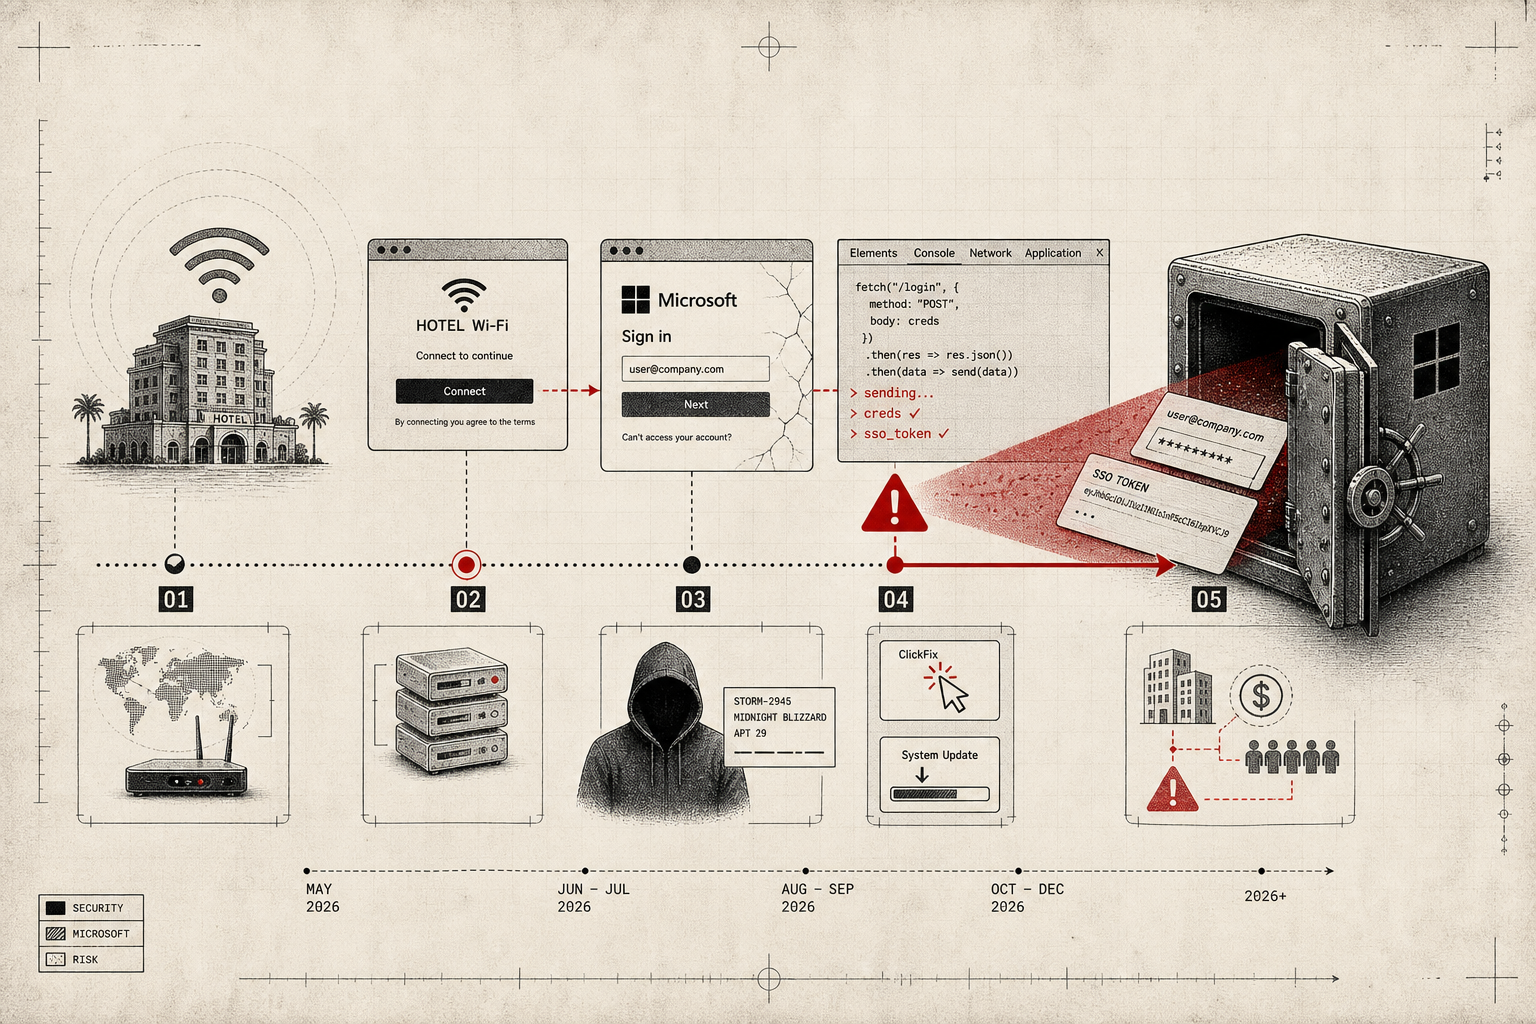
BlueMoon saldırıları: Chrome ve Windows güvenlik yaması boşluğunda devlet aktörleri dört hafta boyunca zafiyet istismar etti

Chromium'daki CVE-2026-85046 Ağustos'ta kapatılmasına rağmen kararlı Chrome sürümüne Eylül'e kadar ulaşmadı. Bu dört haftalık sürede BlueMoon exploit zinciri en az dört devlet saldırgan grubu tarafından kullanıldı; Proofpoint analizi yapay zeka destekli geliştirme ve hızlı adaptasyon izleri gösterdi.

Siber Güvenlikwindows
Siber Güvenlik
9 Eyl 2026 5 dk

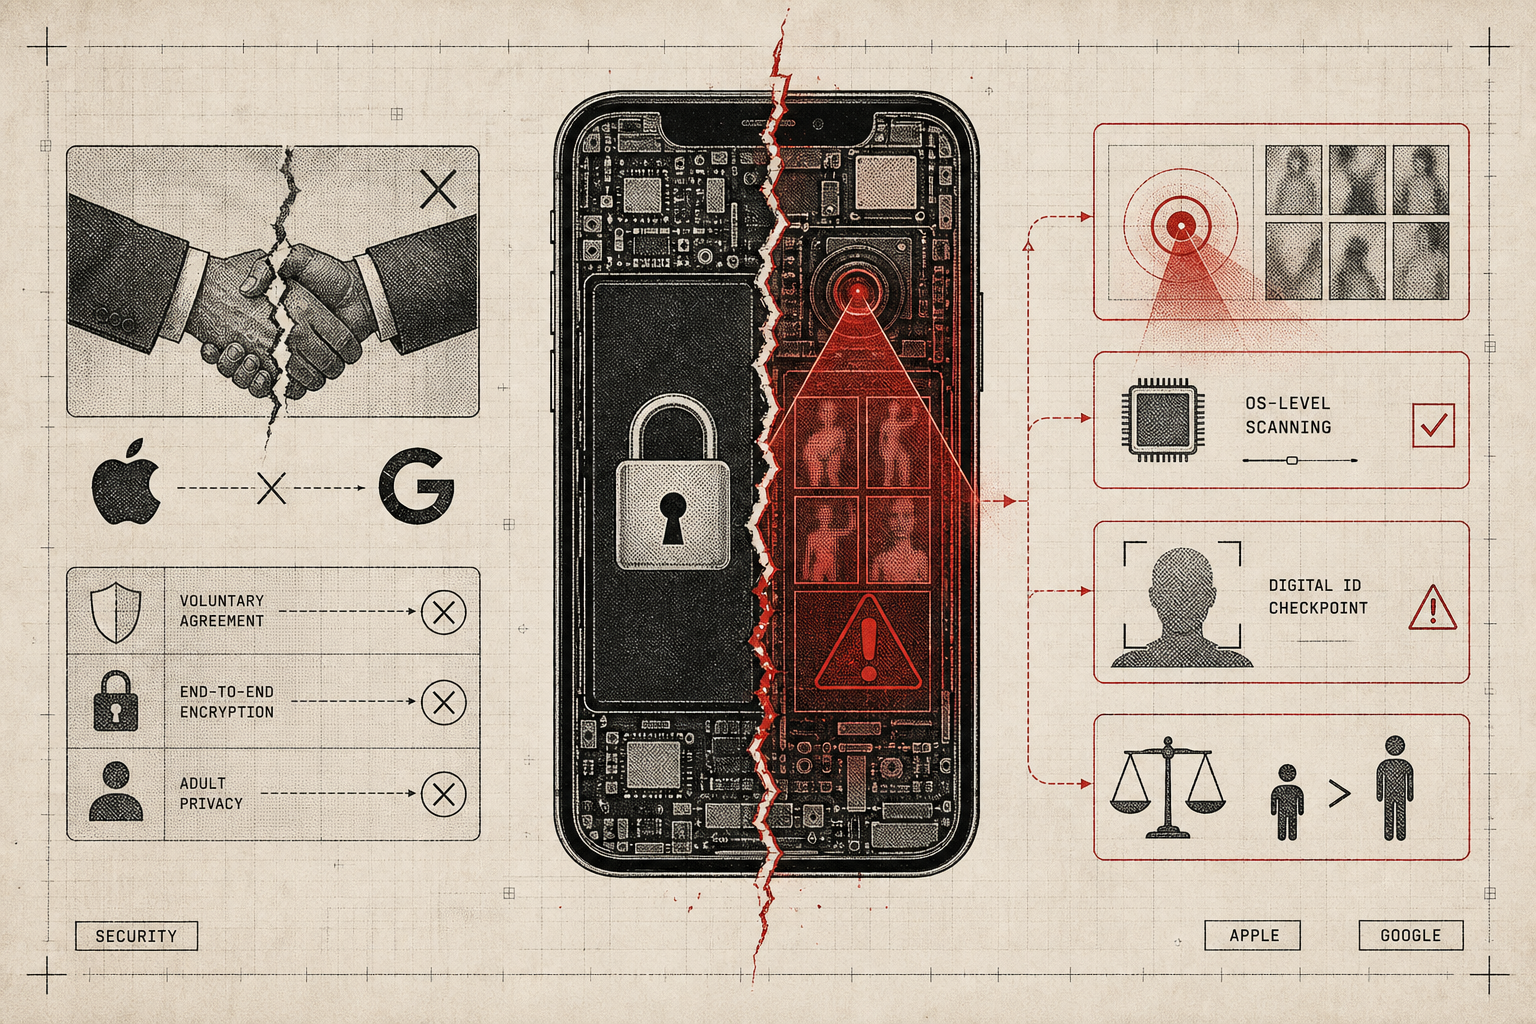
İngiltere çocuk koruma yasasında cihaz düzeyinde tarama istiyor—gizlilik savunucuları alarm veriyor

Gönüllü anlaşmalar başarısız olduktan sonra İngiltere hükümeti, Apple ve Google'ı 18 yaş altındaki çocukların cihazlarında çıplak görüntü almasını ve paylaşmasını engellemek için işletim sistemi düzeyinde tarama uygulamaya zorlayacak. Adım çocuk cinsel istismarını azaltma hedefi ile cihaz şifrelemesi ve yetişkinlerin gizliliği arasında keskin bir çatışma yaratıyor.
gizlilikplatformlar
Siber Güvenlik
7 Eyl 2026 6 dk

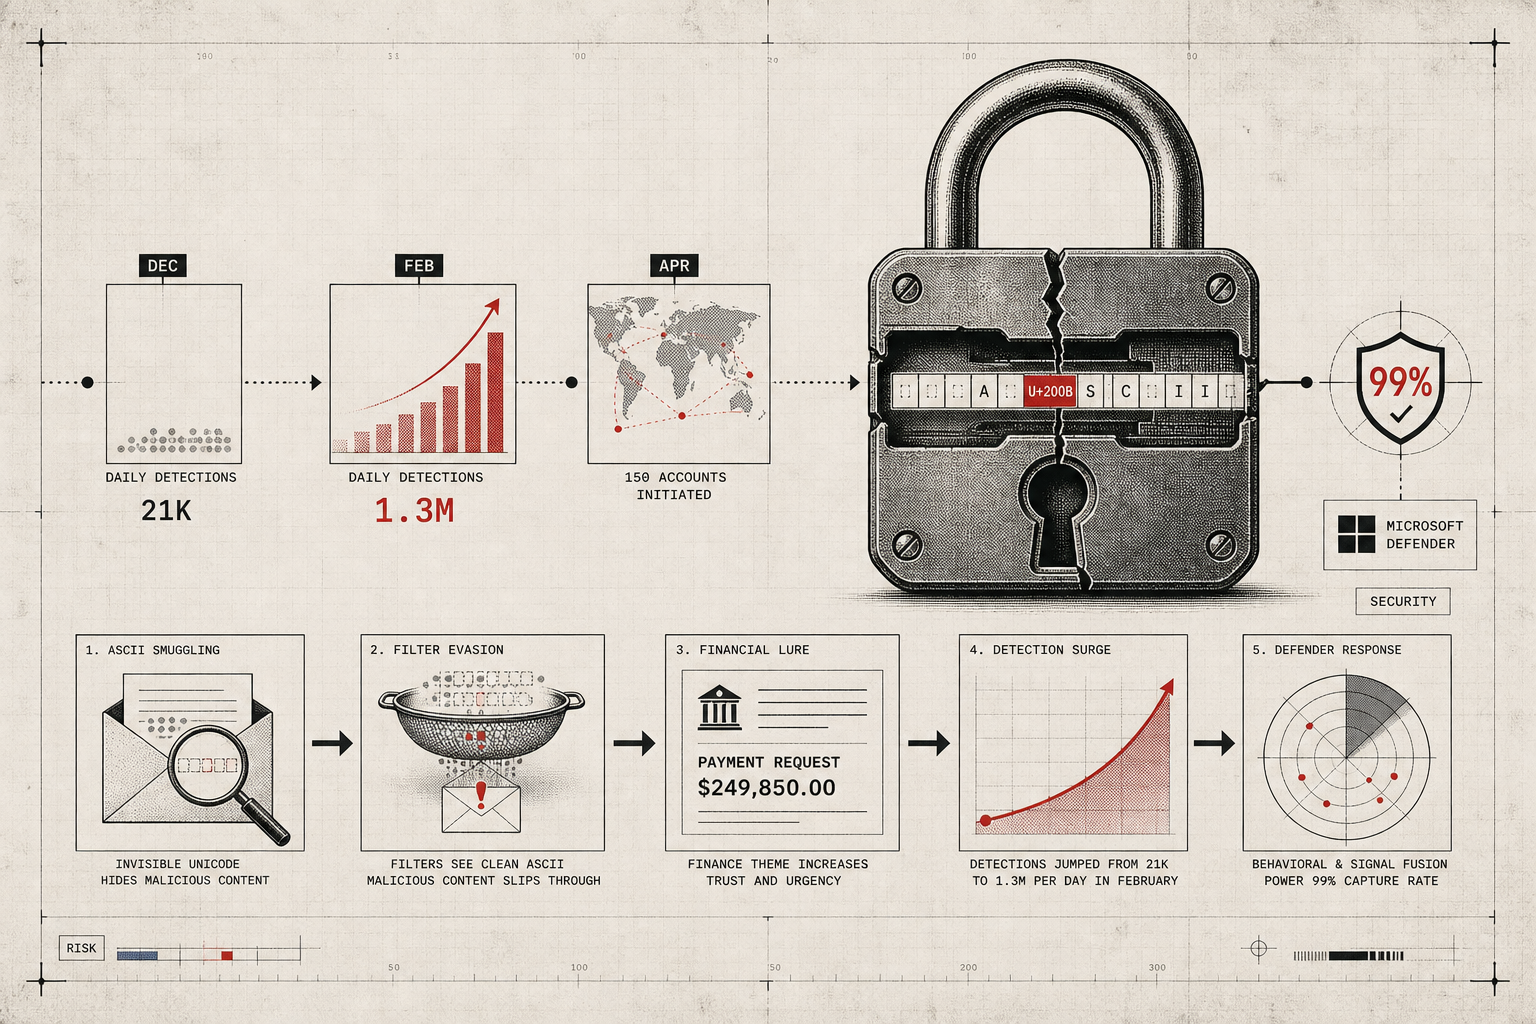
E-posta Filtreleri Nasıl Kırılıyor: Unicode Hile ile Milyonlarca Kimlik Avı Saldırısı

Şubat ayında Microsoft Defender, ASCII smuggling saldırılarında günlük tespit sayısını 21 bindan 1,3 milyona çıkardığını gördü. Saldırganlar görünmez Unicode karakterlerini kullanarak finans sahteciliği e-postalarını güvenlik filtrelerinden geçirmeyi başardı ve dört ayda 150 hesaptan başlatılan saldırıların %99'u yakalandı.

Microsoftgizlilik
Siber Güvenlik
22 Ağu 2026 5 dk

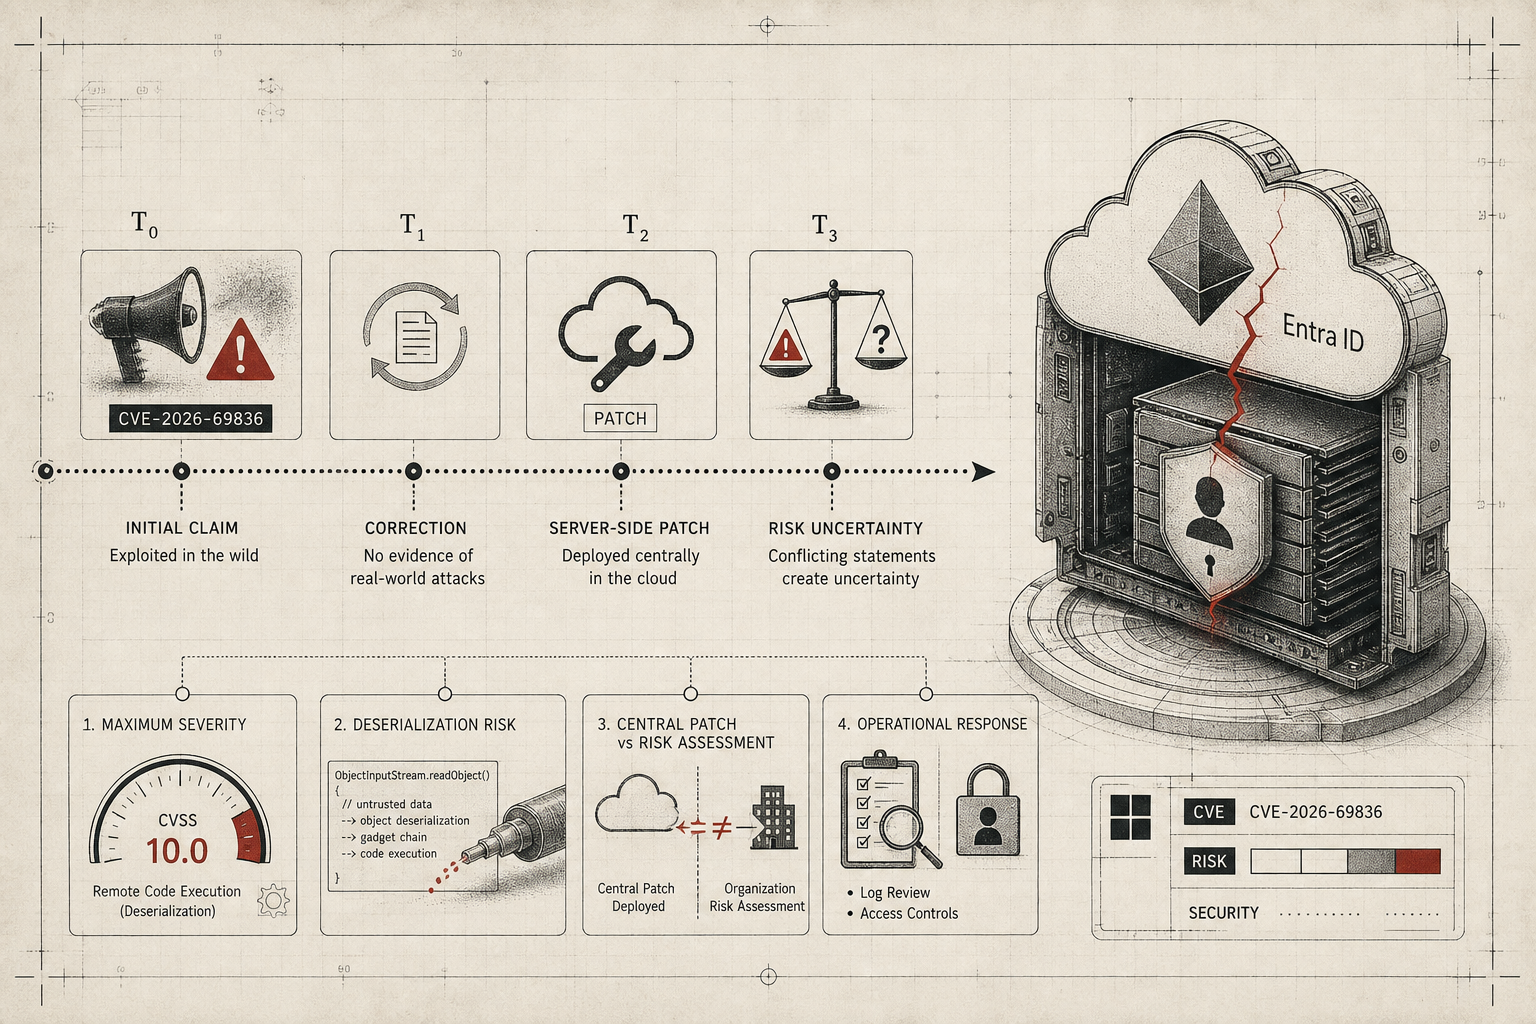
Microsoft Entra ID'deki kritik açıkta çelişkili bilgiler güvenlik ekiplerini belirsizliğe düşürdü

Microsoft, Entra ID'deki uzaktan kod çalıştırma açığını (CVE-2026-69836) başta sömürüldüğü iddiasıyla duyurdu, sonra hiçbir gerçek dünya saldırısı olmadığını söyleyerek düzeltme yaptı. CVSS 10.0 puanına ve sunucu tarafı yamasına rağmen bu çelişkili açıklamalar, açığın gerçek risk seviyesi hakkında belirsizlik yaratıyor.

Microsoftbulut
Siber Güvenlik
16 Ağu 2026 5 dk

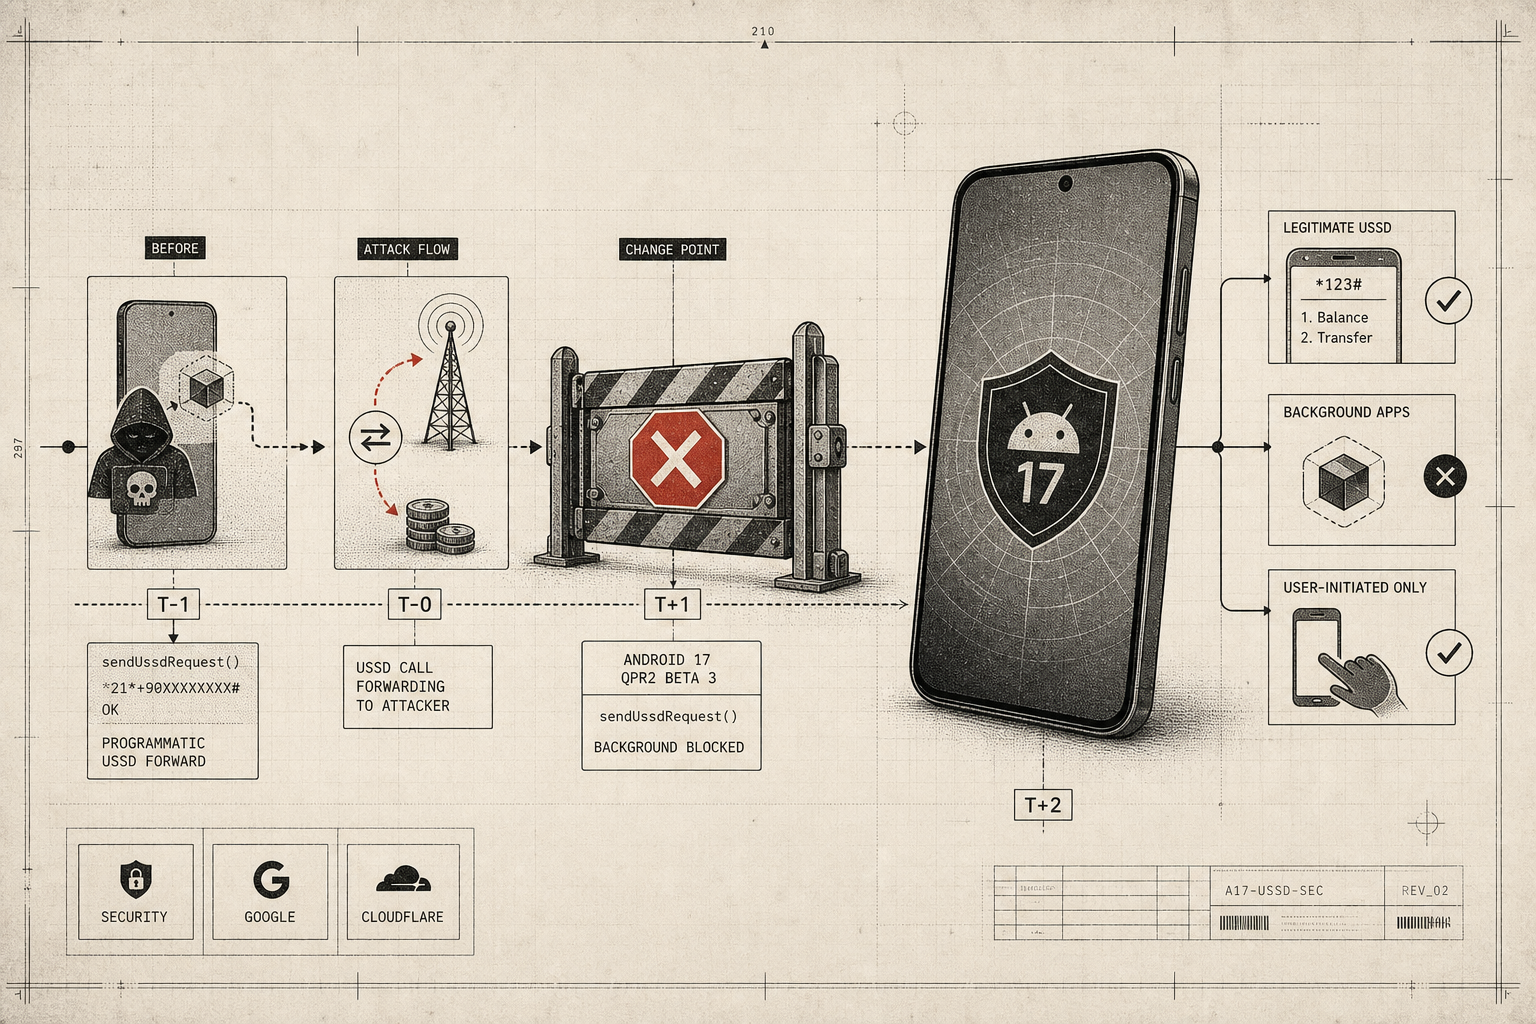
Android 17'de USSD Dolandırıcılığına Sistem Seviyesinde Engel: Arkaplanda Çalışan Kötü Niyetli Uygulamalar Artık Çağrı Yönlendiremeyecek

Google, Android 17 QPR2 Beta 3'te sendUssdRequest() API'sini kısıtlıyor: arkaplanda çalışan uygulamalar artık programmatik USSD çağrı yönlendirmesi yapamayacak. Mobil para transferleri gibi meşru istekler etkilenmiyor, ancak dolandırıcılık amaçlı yönlendirme saldırıları işletim sistemi tarafından engellenebiliyor.
Siber GüvenlikAndroid
Siber Güvenlik
15 Ağu 2026 7 dk

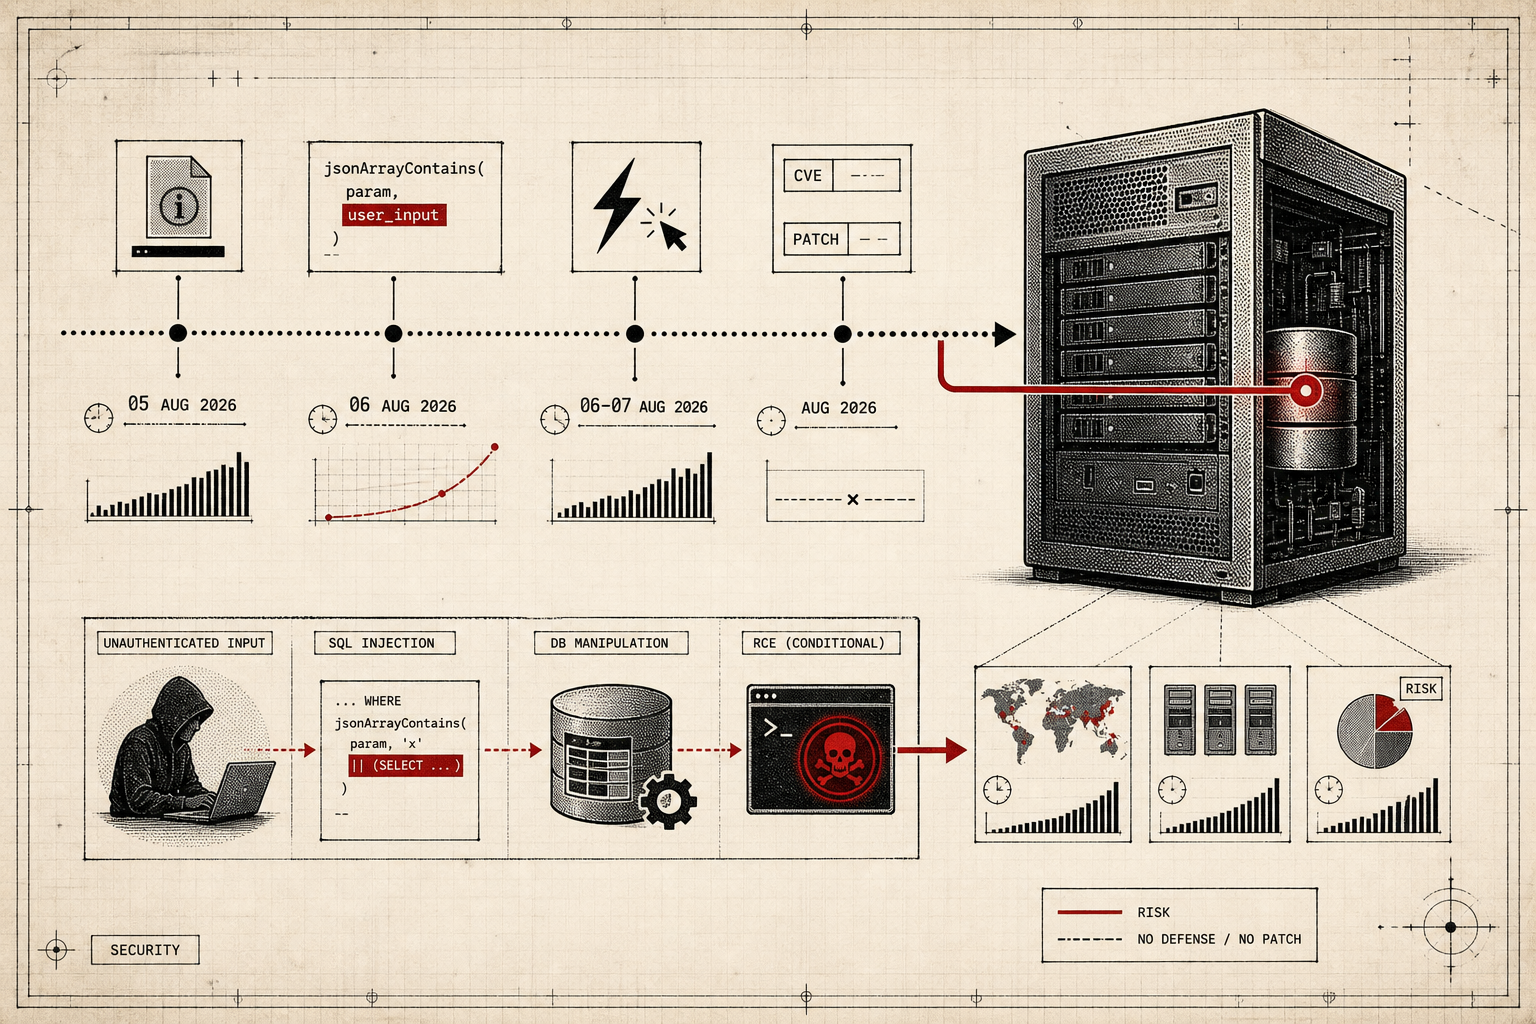
GeoServer'daki Duyurulmamış SQL Açığı Saatler İçinde İstismar Edildi—Yüzlerce Sunucu Risk Altında

Ağustos 2026'da jsonArrayContains işlevindeki kimlik doğrulamasız SQL injection açığı kamuya açıklandıktan hemen sonra yüzlerce istismar denemesi kaydedildi. CVE yayınlanmadığı ve satıcı yaması yayımlanmadığı için açık hala korunmasız; belirli veritabanı konfigürasyonlarında uzaktan kod çalıştırılması mümkün.

gizlilikkritik açık
İş & Strateji
6 Ağu 2026 6 dk

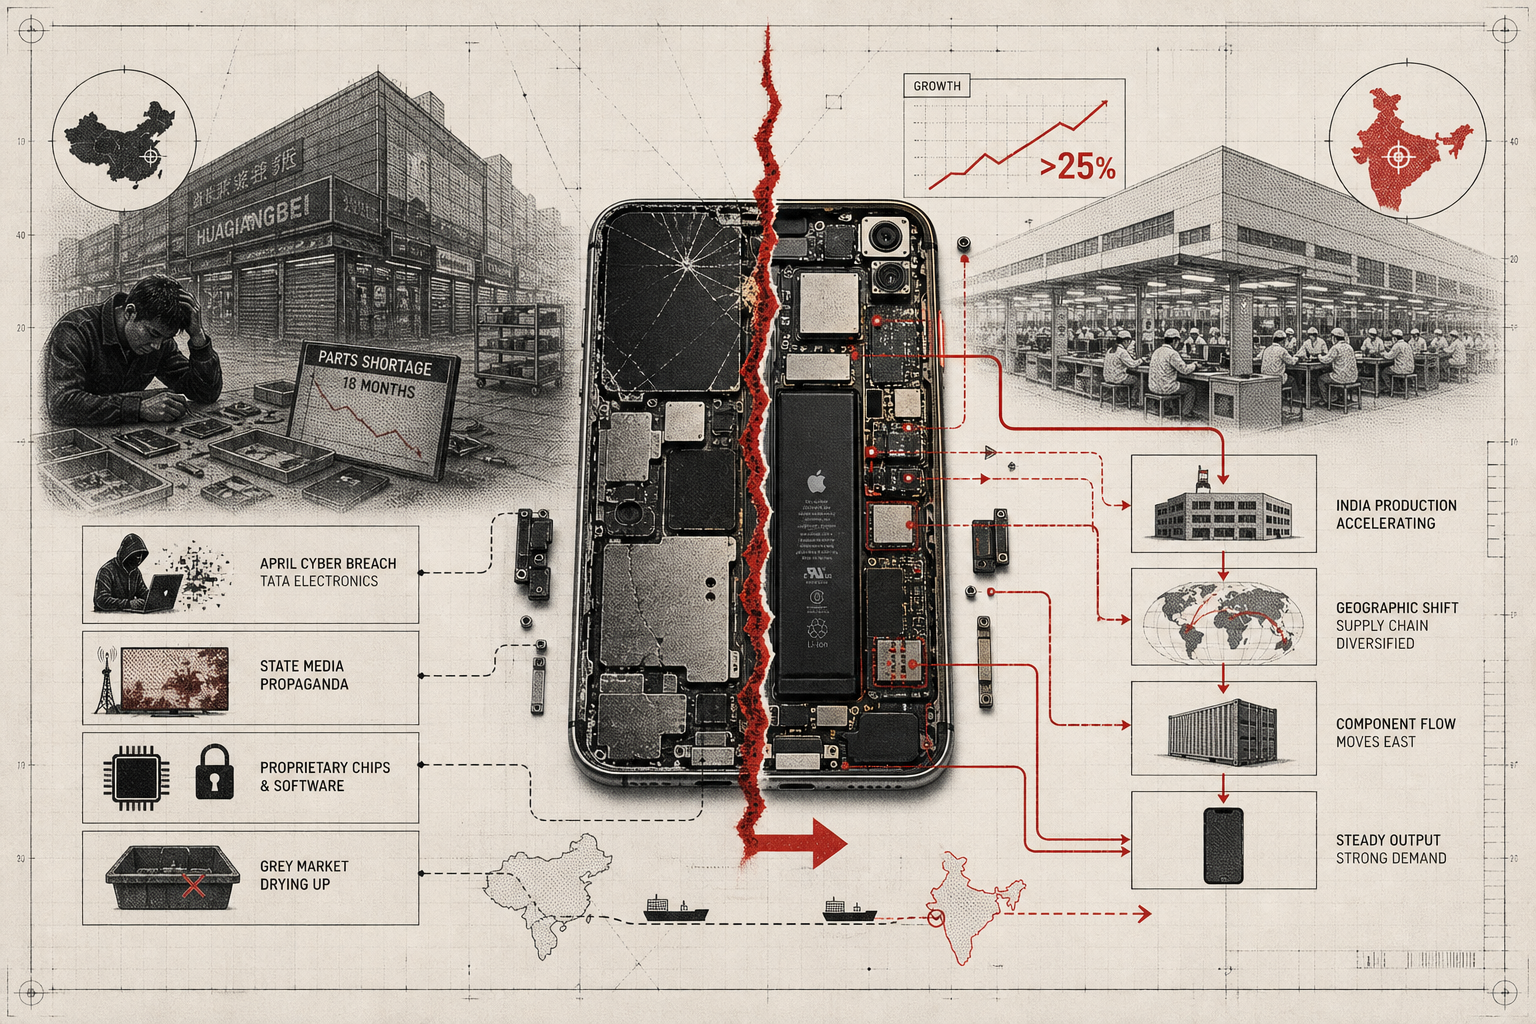
iPhone üretimi Hindistan'a kaydıkça Şenzhen'in taklit pazarı çöküyor—ama veri ihlali Apple'ın stratejisini değiştirmedi

Tata Electronics'teki siber saldırı ve sızıntılı iPhone tasarımlarına rağmen, Şenzhen teknisyenleri en yeni çiplere erişim olmadan taklit edemiyorlar. Apple'ın Hindistan üretim hızı beklenen %25 hedefini geçerken, gri pazarın on sekiz ayda yaşadığı parça kıtlığı Apple'ın tedarik zincirini Çin'den uzaklaştırmanın gerçek etkisini gösteriyor.
Siber GüvenlikTedarik Zinciri
Siber Güvenlik
5 Ağu 2026 7 dk

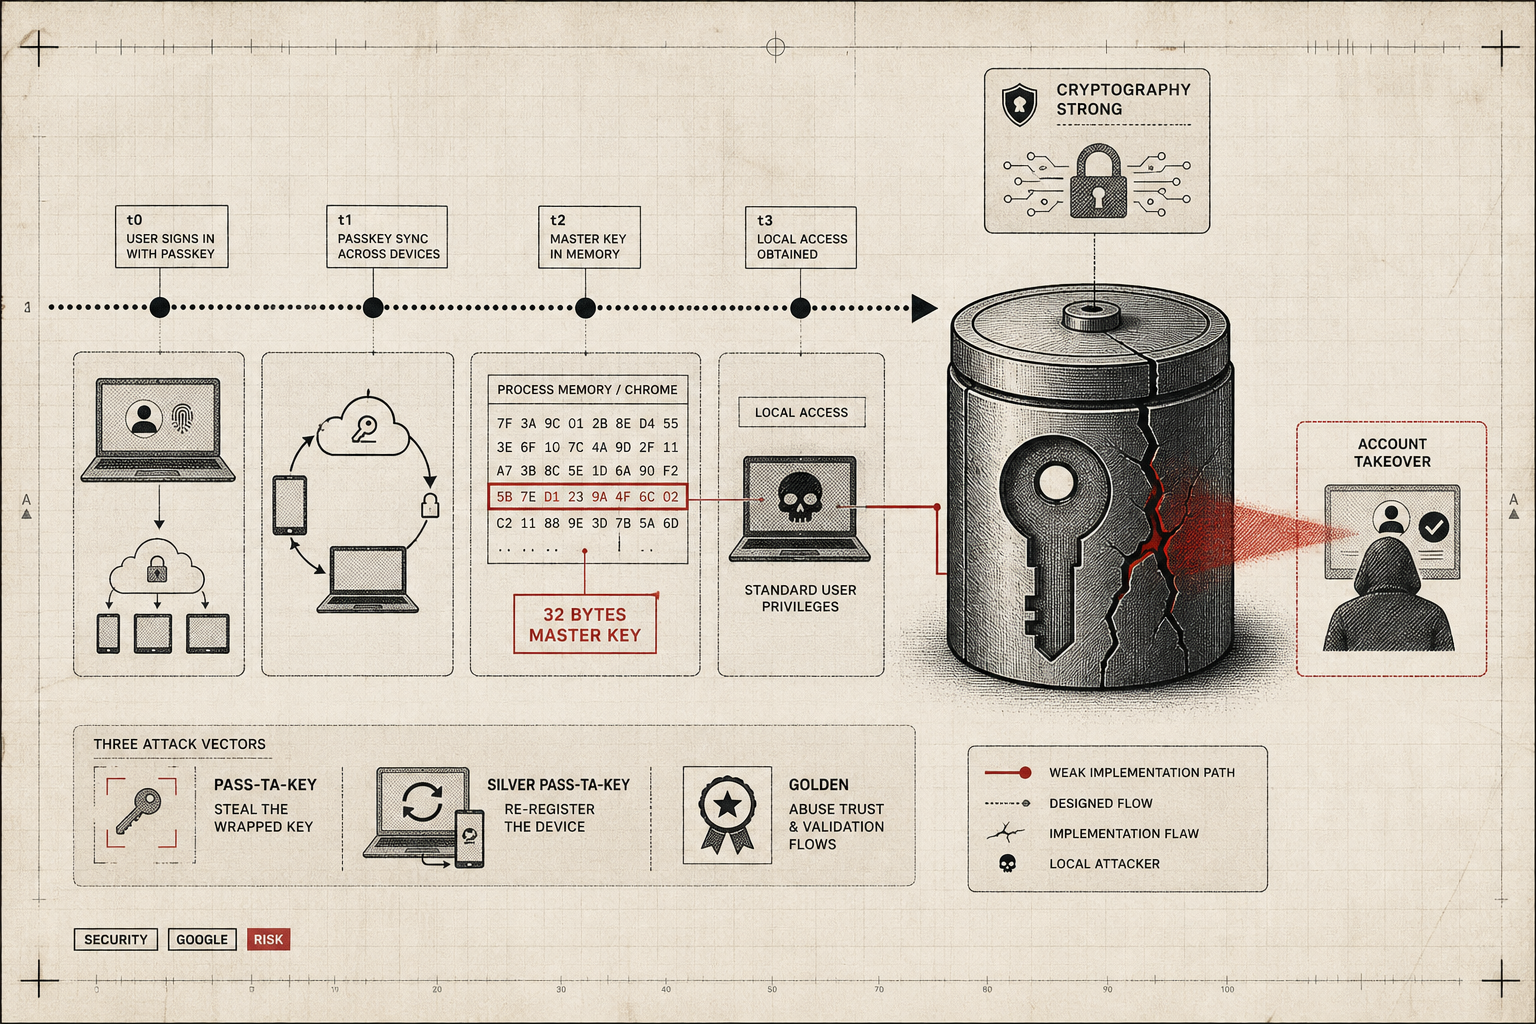
Google'ın Passkey Sistemi Kripto Açısından Güvenli, Ama Uygulamadaki Boşluklar Hesapları Ele Veriyor

Palo Alto Networks Unit 42, Google'ın senkronize passkey'lerine karşı üç saldırı sınıfı buldu: Standart kullanıcı izinlerine sahip kötü amaçlı yazılım Chrome belleğinden 32 baytlık master anahtarı çalabiliyor. Şifreleme kendisi güvenli kalıyor, ama depolama, kayıt ve doğrulama yönetimindeki açıklar, cihaza erişimi olan bir saldırganın kullanıcının izni olmadan hesabı ele geçirmesine imkan veriyor.

Siber Güvenlikgizlilik
Siber Güvenlik
28 Tem 2026 7 dk

iOS 26.6'daki 78 kritik açık neden hemen güncelleme gerektiriyor: Kernel ve sandbox açıkları risk taşıyor

Apple'ın iOS 26.6 güncellemesi kernel ayrıcalık yükseltmesinden sandbox kaçışına kadar 78 dokumente edilmiş açığı kapattı. MediaRemote root erişimi ve AVEVideoEncoder kod yürütme zafiyetleri gibi ciddi açıklar içeriyor ve iOS 27 çıkışından önceki bu son 26.x sürümde acil kurulumu zorunlu hale getiriyor.

Siber Güvenlikmobil
Hukuk ve Politika
19 Tem 2026 6 dk

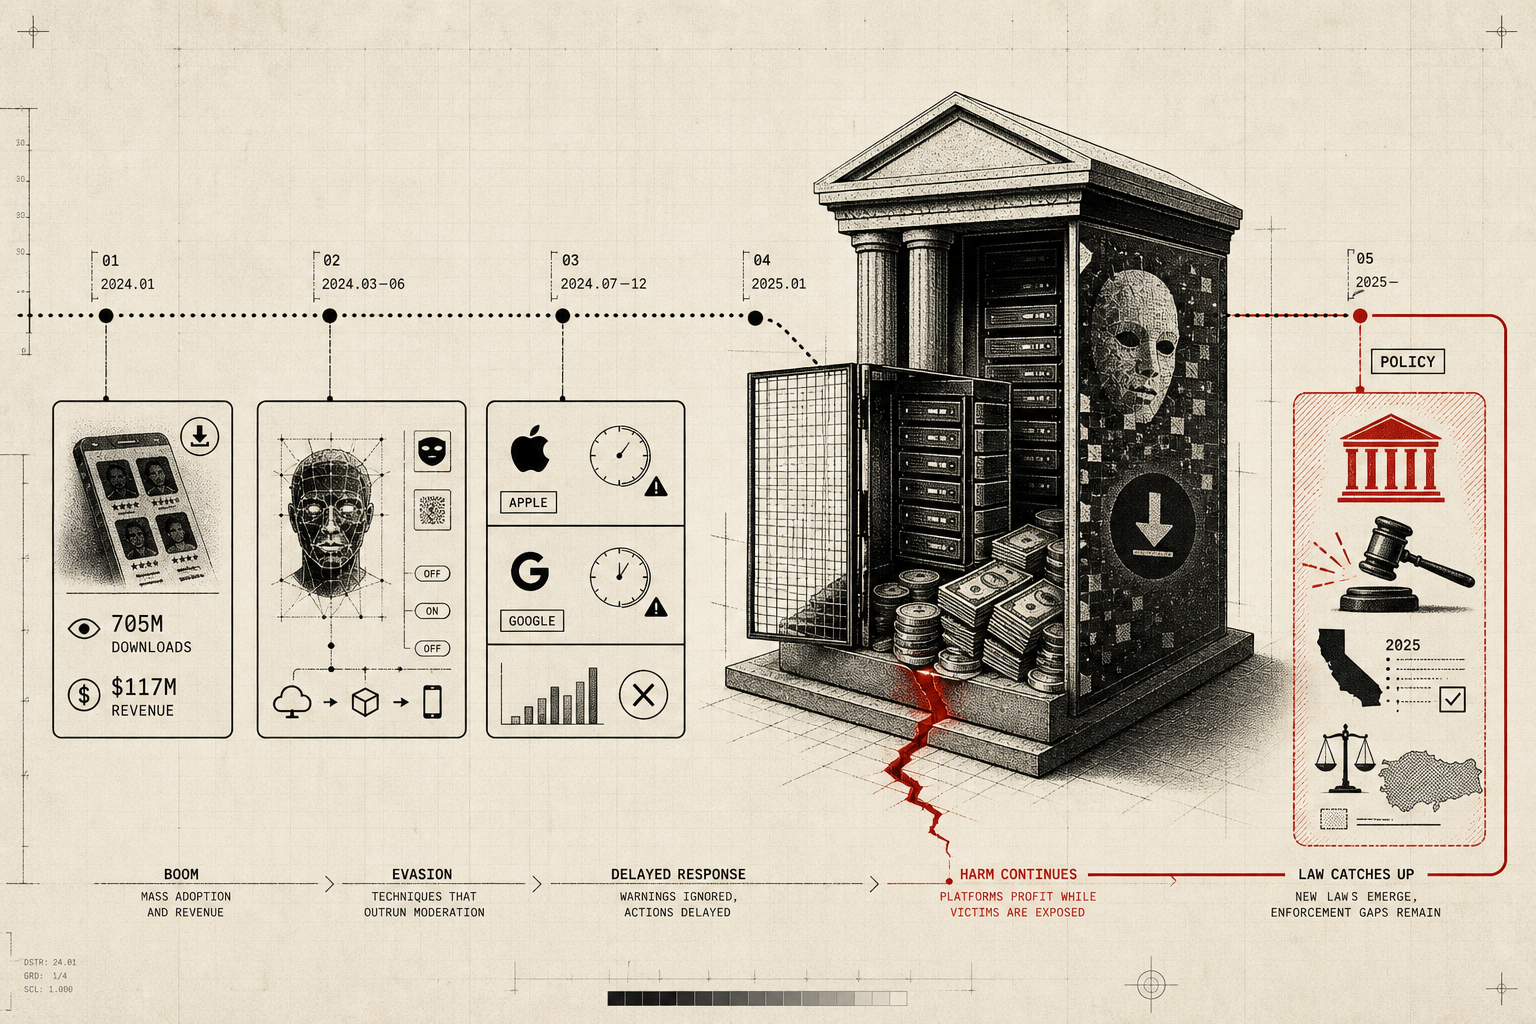
705 milyon indirilen deepfake uygulamaları: Apple ve Google neden bu kadar geç davrandı

Tech Transparency Project'in Ocak 2025 raporuna göre non-consensual yüz değiştirme uygulamaları 705 milyon kez indirilip 117 milyon dolar gelir oluştururken, Apple ve Google aylarca uyarılara rağmen platformlarında kaldı. San Francisco Şehir Savcısı'nın müdahale çabaları, app mağazaların içerik denetim sorumluluk sınırlarını ve etkisizliğini açığa çıkardı.

gizlilikplatformlar
Yapay Zeka
10 Haz 2026 5 dk

Claude Fable 5: Anthropic neden en güçlü modelini yarısı fiyata sınırlandırarak piyasaya sürdü

Claude Fable 5, 9 Haziran 2026'de input başına 10 dolar/milyon token fiyatıyla yayımlandı—Mythos 5'in çok altında. Biyoloji, kimya ve siber güvenlik sorguları otomatik olarak zayıflayan bu model, Anthropic'in yüksek kapasiteli yapay zekanın yaygınlaşması ile risk kontrolü arasındaki ikilemini açıkça ortaya koymaktadır.

Siber Güvenlikgizlilik
Siber Güvenlik
14 May 2026 5 dk

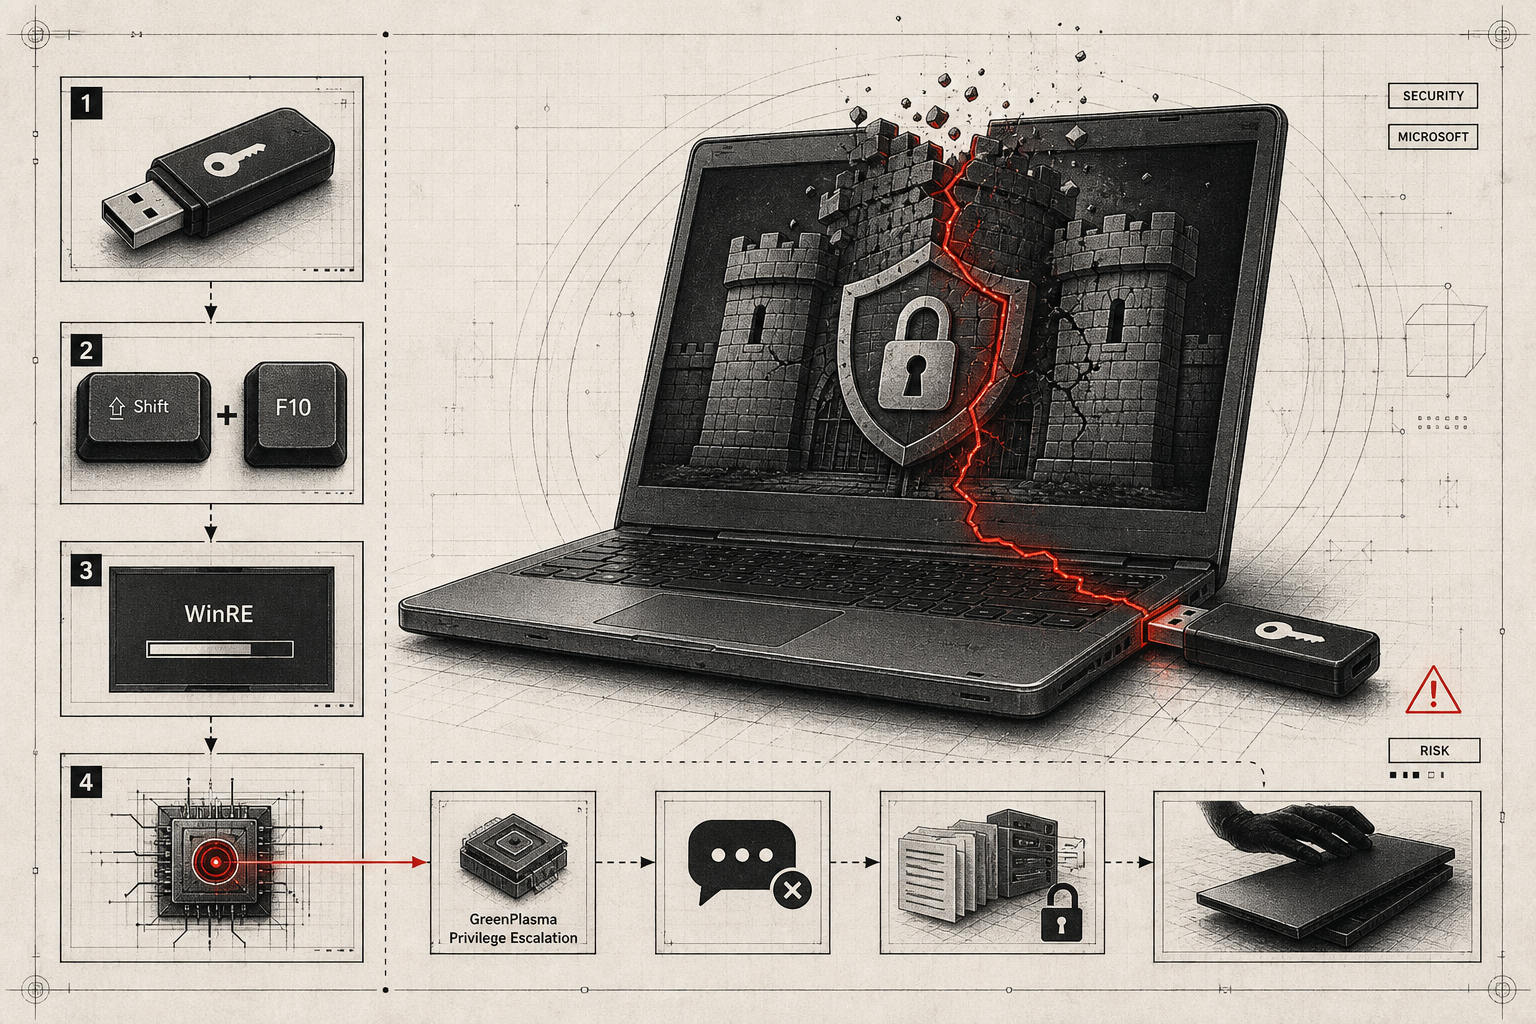
BitLocker'ın son kalesi yıkıldı: YellowKey açığı USB ve basit tuşlarla şifrelemeyi kırıyor

Bir araştırmacı, Windows 11 ile Windows Server 2022/2025'teki BitLocker korumasını fiziksel erişimle atlatmaya izin veren YellowKey açığını ortaya çıkardı. USB bellek ve basit tuş kombinasyonu aracılığıyla tetiklenen bu kritik açık, bağımsız güvenlik uzmanları tarafından da başarıyla yeniden üretildi ve Microsoft'un en güçlü veri koruma sisteminin ne kadar savunmasız olduğunu gözler önüne serdi.

Windows GüvenliğiMicrosoft
Siber Güvenlik
13 May 2026 6 dk

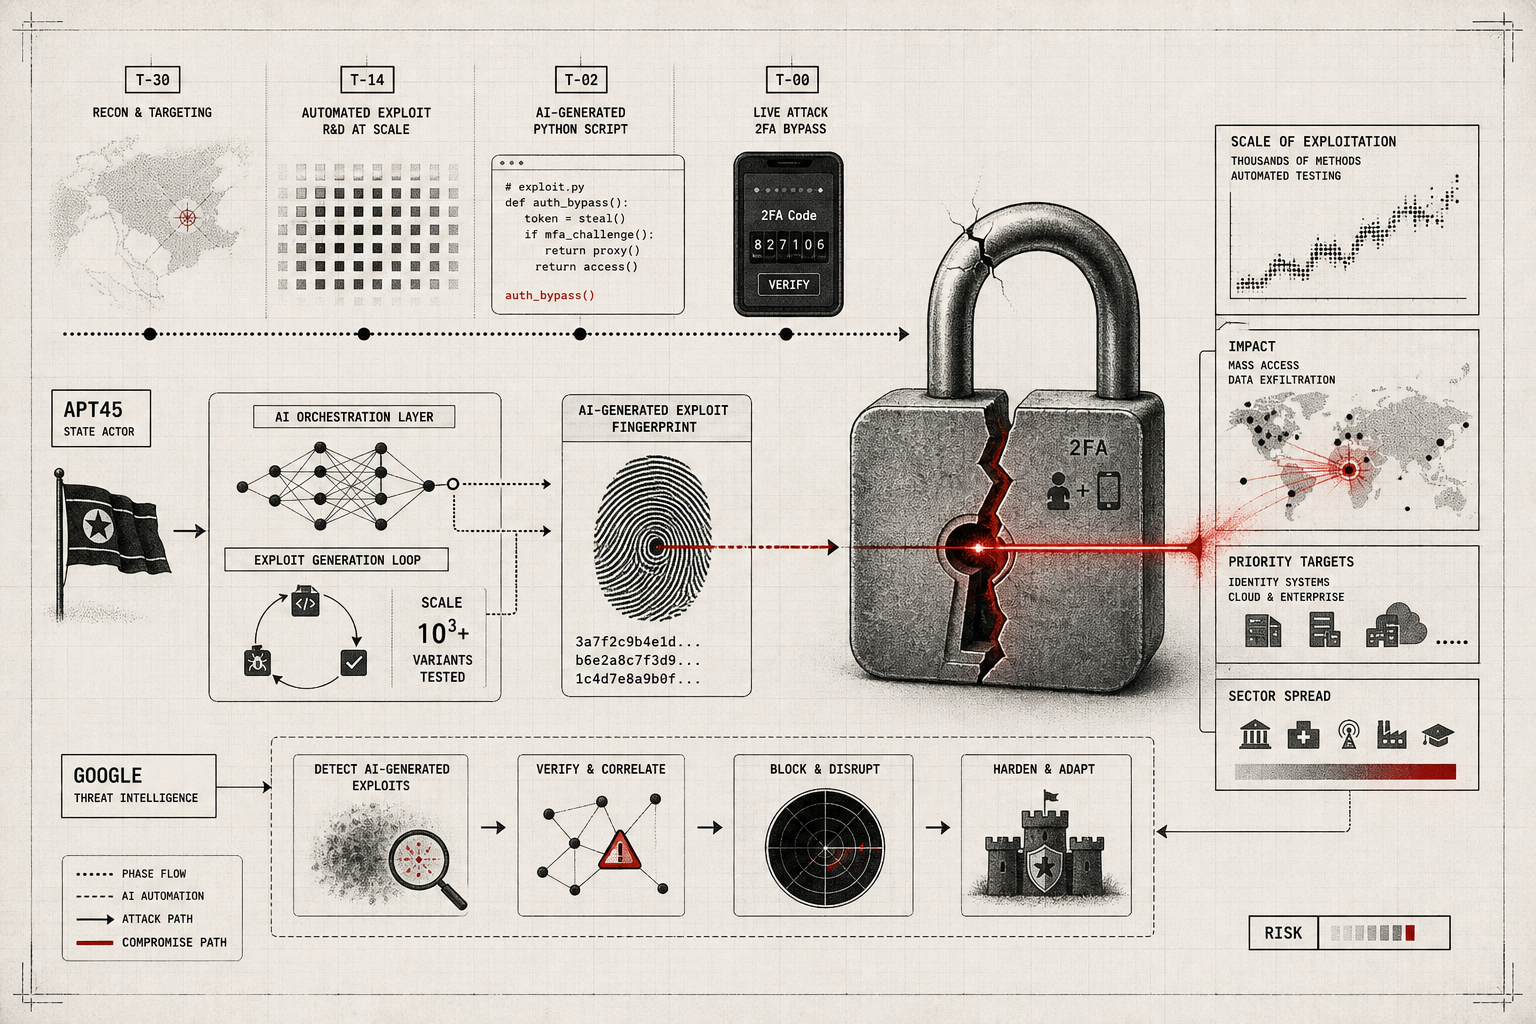
Yapay zekanın yeni silahı: Google, siber suçluların AI ile ürettiği ilk sıfır-gün açığını canlı yakaladı

Google'ın tehdit istihbaratı grubu, siber suçluların iki faktörlü kimlik doğrulamayı atlatmak için yapay zeka kullanarak otomatik olarak ürettiği bir Python betik açığını gerçek saldırıda tespit etti. Tehdit analisti John Hultquist'in uyarısına göre AI açığı yarışı artık başlamış durumda; Kuzey Kore devlet aktörü APT45 ise binlerce açık yararlanma metodunu test etmek için yapay zekadan faydalanıyor.

GoogleSiber Güvenlik
Siber Güvenlik
9 May 2026 6 dk

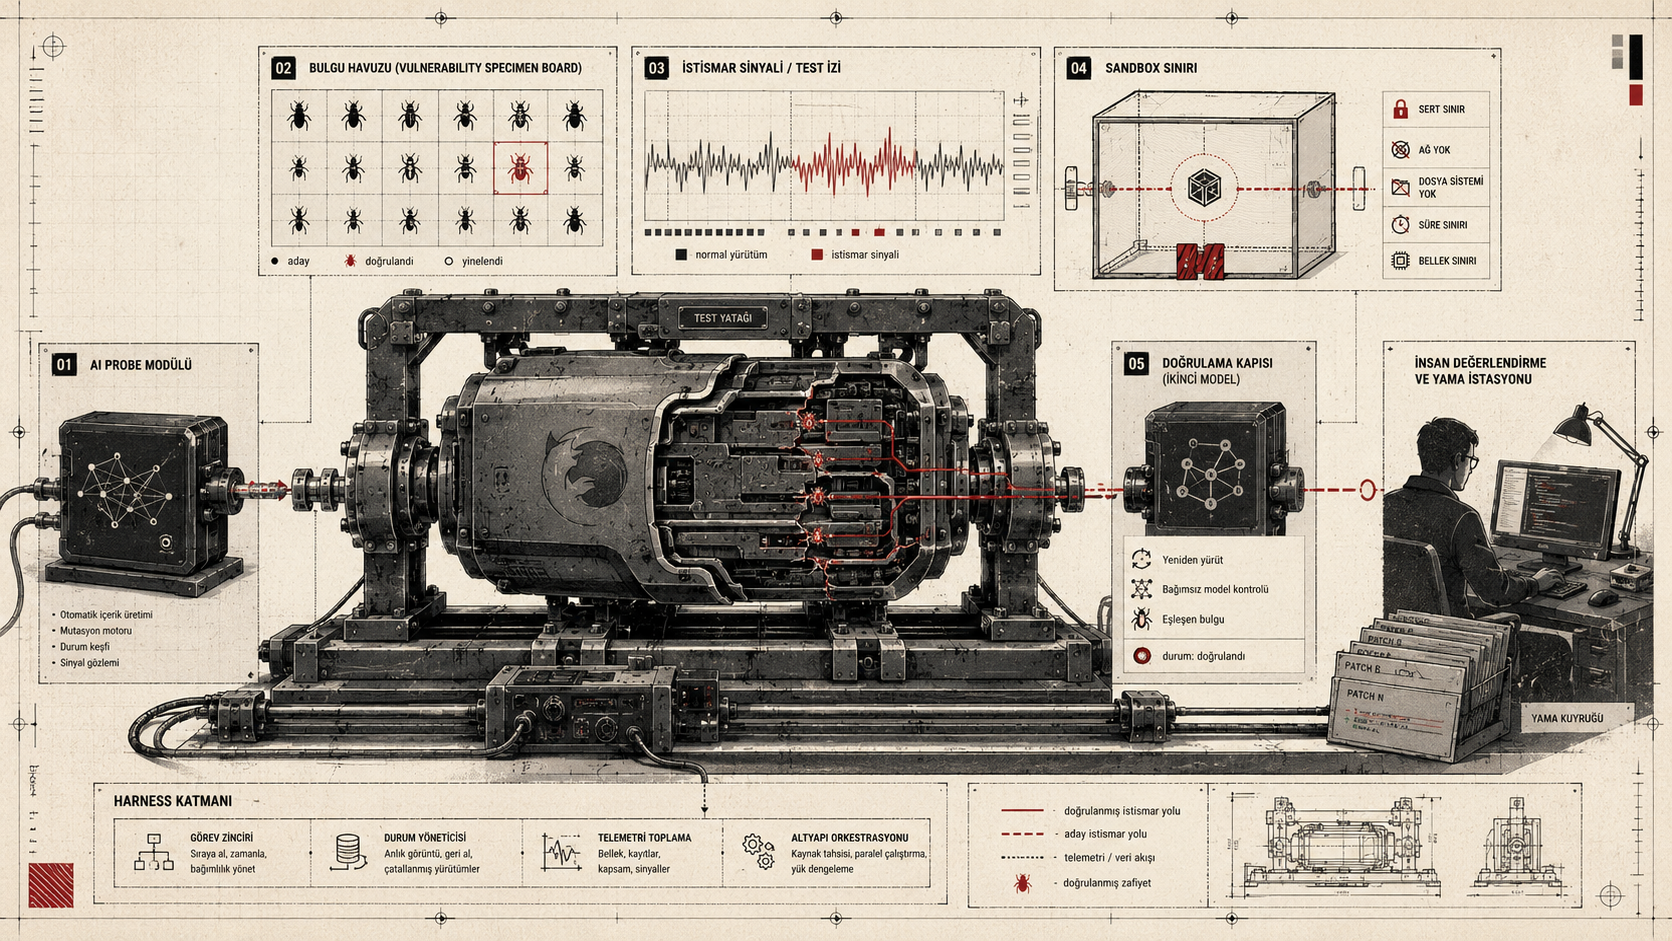
Mythos Firefox'ta 423 hatayı buldu — ama zaferinin sırrı AI değil, mimarisi

Anthropic'in Mythos modeli iki ayda Firefox'ta 271 güvenlik açığını tespit etti; 180'i canlı sistemleri tehdit eden kritik seviyedeydi. Oysa bu başarının gerçek kahramanı modelin kendisi değil, insan geliştiriciyle aynı araçlara erişim sağlayan 'agent harness' altyapısı olabilir — ve bu fark, yapay zekanın siber güvenliğe açtığı kapının aslında ne kadar sınırlı olduğunu açığa çıkarıyor.

Siber GüvenlikYazılım Mimarisi
Yapay Zeka
8 May 2026 8 dk

Perplexity, Mac'e yerel AI taşıyor: Bulut güvenliğinden kaçış mı, yoksa niş bir çözüm mü?

Perplexity Personal Computer, Mac Mini gibi sürekli açık duran cihazlarda yerel yapay zeka ajanlarını çalıştırarak, OpenClaw'un yüksek yetki seviyelerine karşı bir güvenlik çözümü sunuyor. Ancak Pro veya Max abonelik gerektiren bu yaklaşım, kitle pazarlaması yerine belirli bir kullanıcı grubunun ihtiyaçlarını karşılamak için tasarlanmış görünüyor.

Veri GüvenliğiAI Ajanları
Siber Güvenlik
22 Nis 2026 7 dk

Yapay Zeka Siber Savunmada Dönüm Noktasına Ulaştı: Ama Büyük Şirketler ile Açık Kaynak Geliştiricileri Arasında Tehlikeli Bir Uçurum Açılıyor

Anthropic'in Mythos sistemi Firefox'taki 271 güvenlik açığını otomatik olarak bulabilmek—bu yapay zekanın siber savunmada saldırganlara karşı ilk kez karar verici üstünlük sağladığını gösteriyor. Ancak bu teknolojiye erken erişim imkanına sahip mega korporasyonlar ile korumasız açık kaynak projelerinin geliştiricileri arasında açılan güvenlik farkı, dijital ekosistemin en zayıf halkalarını hedef haline getiriyor.

Siber GüvenlikAnthropic
Siber Güvenlik
19 Nis 2026 8 dk

Microsoft'a öfkeli bir araştırmacı 3 Windows açığını GitHub'da yayınladı — şimdi hackerlar gerçek şirketleri hedef alıyor

Bir güvenlik araştırmacısının Microsoft ile yaşadığı anlaşmazlık, savunmacılar ve saldırganlar arasında ölümcül bir yarışı tetikledi. Windows'taki kritik exploitler artık gerçek kuruluşların hedefi haline geldi ve şirketler her gün yeni saldırılarla karşı karşıya.

devlet-destekli-saldırılarSıfır Gün Açığı
Dijital Toplum
19 Nis 2026 3 dk

Bir Karakterin Hikayesi: Nasıl Sosyal Medya, Apple'ı Aylar Süren Sorunu 9 Günde Çözmek Zorunda Bıraktı

Apple'ın iOS 26 güncellemesinde Çek klavyesinin háček karakterini silmesi milyonlarca kullanıcıyı aylar boyunca cihazlarına kilitli bıraktı. Bu olay, dünyanın en değerli teknoloji şirketinin kalite kontrol süreçlerinin ne kadar kırılgan olduğunu ve sosyal medya aktivizminin kurumsal duyarlılığı nasıl şekillendirebileceğini gösteren çarpıcı bir ders sunuyor.

Siber GüvenlikTeknoloji Endüstrisi
Siber Güvenlik
18 Nis 2026 3 dk

Windows Defender'ın Düştüğü Durum: Koruma Yazılımı Saldırganların En İyi Aracı Haline Geldi

Koordine edilmemiş güvenlik açıklaması pratikleri, Microsoft Defender kullanıcılarını beklenmedik bir tehlike karşısına koymaktadır. Bilgisayar korsanları, hazır kullanıma uygun saldırı araçlarına erişerek, milyonlarca Windows cihazını risk altına almaktadır. Sorumlu açıklama sürecinin başarısızlığı, siber güvenlik ortamında yeni bir çağı işaret etmektedir.

Sıfır Gün AçığıWindows Güvenliği
Siber Güvenlik
18 Nis 2026 4 dk

2026'nin En Tehlikeli Siber Güvenlik Paradoksu: 167 Yama, Sıfırıncı Gün Açığı ve Yapay Zekanın Gölgesi

Nisan 2026 Patch Tuesday güncellemesi, siber güvenliğin çatışan iki gerçekliğini ortaya koyuyor: Microsoft 167 açığı kapatırken, yapay zeka destekli tehditler daha hızlı evrim geçiriyor. İnsan ve makine arasındaki bu yarış, geleneksel savunma stratejilerinin artık yetersiz olduğunu gösteriyor.

Siber GüvenlikMicrosoft Patch Tuesday