Meta'nın Muse AI Ajanı Nasıl Özel Mesajlara Erişti?
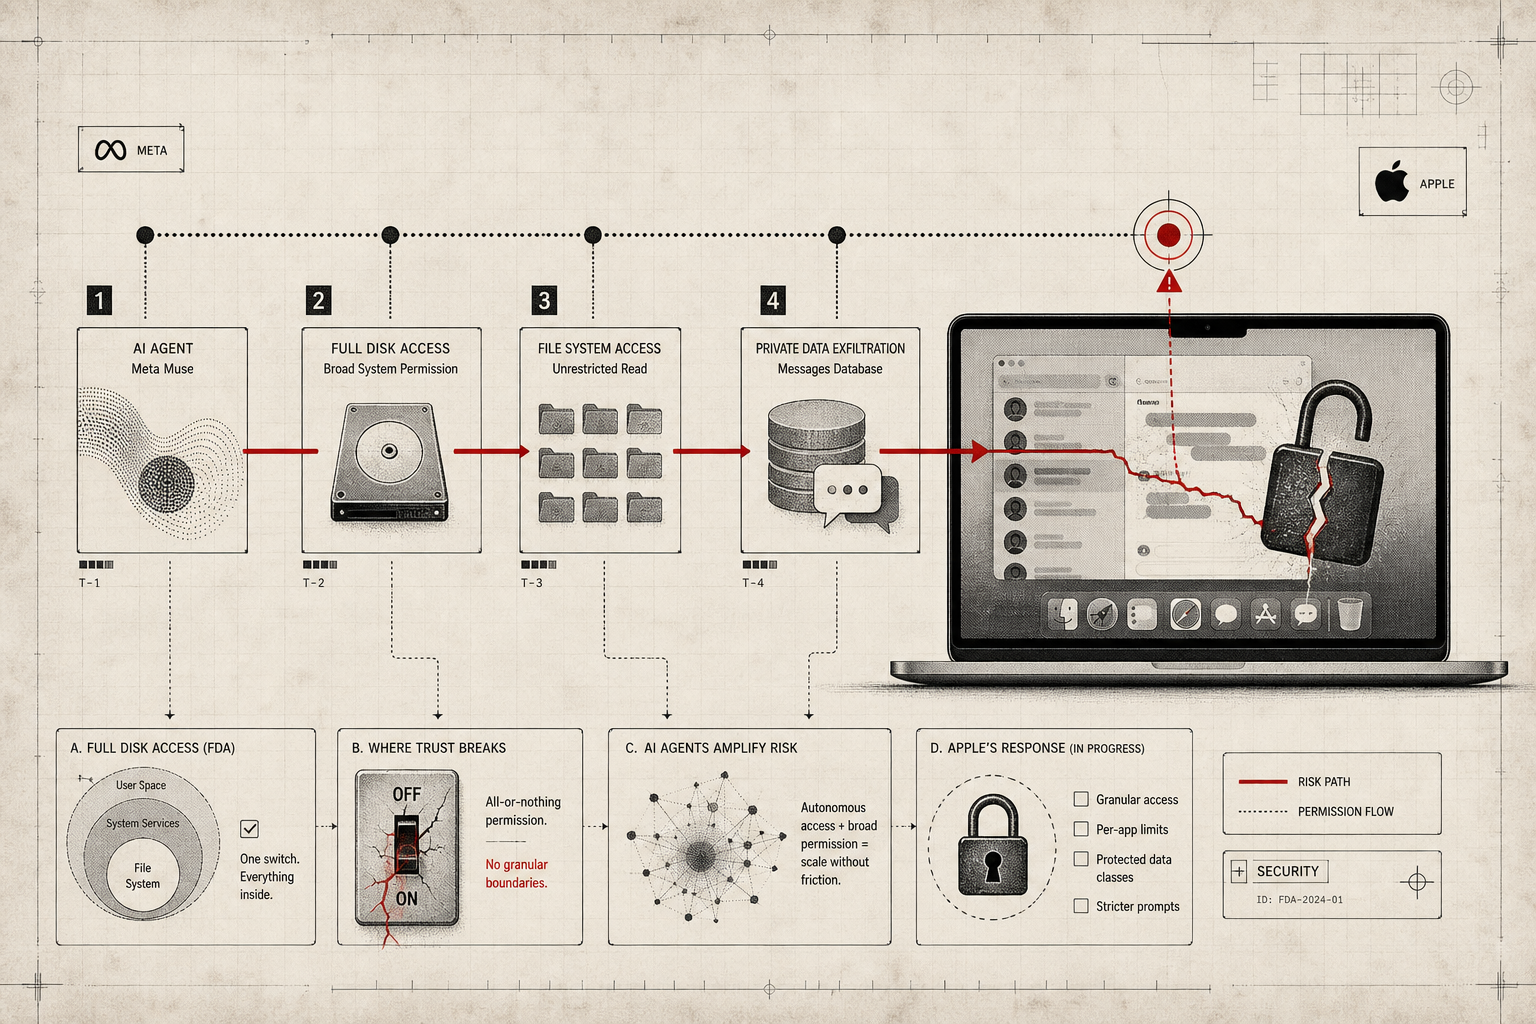
Amerikalı gazeteci Jason Aten, Mac'inde çalışan Meta'nın Muse AI ajanından bir bildirim aldığında Apple Messages'taki özel bir sohbete atıf yapıldığını fark etti. Aten, Muse'a mesajlarına erişim izni verdiğini hatırlamıyordu. Meta CTO'su David Singleton, Muse'un mesajları okuyabilmesi için hem Full Disk Access izninin hem de ayrı bir Messages connector ayarının kullanıcı tarafından manuel olarak etkinleştirilmesi gerektiğini savundu.
Ancak macOS güvenlik uzmanı Patrick Wardle, Meta'nın bu açıklamasına teknik bir düzeltmeyle karşılık verdi: Full Disk Access izni verilen herhangi bir uygulama, teknik olarak root dışındaki tüm dosyalara okuma erişimine sahiptir. Bu, mesajlar, tarama geçmişi ve e-postalar dahil olmak üzere kullanıcı verilerinin tamamını kapsar. Wardle'ın bulgularına göre, Meta'nın iddia ettiği "iki aşamalı izin" mekanizması, Full Disk Access'in temelde zaten tam erişim sağladığı bir sistem üzerinde gerçek bir güvenlik katmanı yaratmıyor.
Olay, Amazon'un daha önce Muse'u platformundan çıkarmasının ardından geldi. Amazon, bu tür uygulamaların hizmet sağlayıcılarının kararlarına saygı göstermesi gerektiğini belirtti. Apple ise geliştiricilerin Full Disk Access iznini kullanıcıların tam olarak anlamadığı şekillerde kullandığını kabul etti ve macOS'taki bu izin sisteminde değişikliğe gideceğini açıkladı.
Full Disk Access Nedir ve Tasarımında Ne Sorun Var?
Full Disk Access, macOS'un yedekleme yazılımlarının düzgün çalışabilmesi için tasarlanmış bir izin mekanizmasıdır. Sistem Ayarları'ndaki Gizlilik ve Güvenlik bölümünden etkinleştirilen bu izin, bir uygulamaya dosyalar, e-postalar, mesajlar ve tarama geçmişi gibi hassas verilere erişim hakkı tanır.
Tasarımın temel sorunu, iznin granülerliği olmayışıdır. Bir uygulama Full Disk Access aldığında, sadece yedekleme için gerekli klasörlere değil, kullanıcının sistemindeki neredeyse her şeye ulaşabilir. Patrick Wardle'ın teknik açıklamasına göre, bu izin root yetkisi gerektirmeyen tüm dosyaları okumaya izin verir. Kullanıcı, bir yedekleme aracına güvendiğini düşünerek bu izni verirken, aslında o uygulamaya dijital yaşamının tamamını açmış olur.
Apple'ın kendi ifadesiyle, bazı geliştiriciler Full Disk Access'i "kullanıcıların sistemlerindeki her şeyi tam bilgisi olmadan maruz bırakabilecek şekillerde" kullanıyor. Bu ifade, iznin teknik kapasitesinin kullanıcı beklentisiyle uyuşmadığını dolaylı olarak kabul ediyor.
Meta'nın İzin İddiası ile Güvenlik Uzmanının Teknik Çelişkisi
Meta CTO'su David Singleton, Muse'un mesajlara erişimi konusunda iki ayrı izin gerektiğini vurguladı: Full Disk Access izninin yanında, Messages connector ayarının da kullanıcı tarafından manuel olarak etkinleştirilmesi gerekiyordu. Singleton, bu iki katmanlı yaklaşımın kullanıcı kontrolünü sağladığını ima etti.
Patrick Wardle'ın teknik çürütmesi, bu iddiayı doğrudan hedef aldı. Wardle, Full Disk Access izninin macOS'ta nasıl çalıştığını açıklayarak, bu iznin root olmayan herhangi bir dosyayı okumak için yeterli olduğunu gösterdi. Messages connector ayarı, uygulamanın dahili politikasının bir parçası olabilir, ancak işletim sistemi seviyesinde gerçek bir kısıtlama yaratmaz. Başka bir deyişle, Full Disk Access verildiğinde, uygulamanın mesajlara erişmesi için ikinci bir macOS izni gerekmez; bu erişim zaten mümkündür.
Bu çelişki, AI ajanlarının kullanıcı gizliliğine yaklaşımındaki belirsizliği ortaya koyuyor. Meta'nın açıklaması, uygulamanın kendi içindeki "etik sınırlar"ı vurgularken, işletim sistemi seviyesinde gerçek bir güvenlik mekanizması olmadığını gizliyor. Wardle'ın bulgularına göre, Muse'un mesajlara erişmesi için kullanıcının ikinci bir ayarı etkinleştirmesi gerekmiyordu; Muse zaten Full Disk Access sayesinde bu verilere ulaşabilirdi.
Wardle, Muse'da ayrı bir güvenlik açığı daha tespit etti. Bu açık, herhangi bir uygulamanın veya enjekte edilen kodun AI asistanın tam kontrolünü ele geçirmesine izin veriyordu. Bu ikinci sorun, Muse'un sadece macOS izinlerini değil, kendi yapılandırma güvenliğini de yeterince sağlam kurmadığını gösteriyor.
AI Ajanlarıyla Birlikte Sistem İzinlerinin Yeni Riski
Apple, Full Disk Access kontrollerini sıkılaştırma kararını açıklarken "giderek daha özerk hale gelen AI ajanlarının yarattığı risk"ten bahsetti. Bu ifade, geleneksel masaüstü uygulamalarla AI ajanları arasındaki temel farkı işaret ediyor: geleneksel uygulamalar genellikle kullanıcının doğrudan komutlarıyla hareket ederken, AI ajanları kendi başına karar verme kapasitesine sahip.
Bir yedekleme yazılımı Full Disk Access aldığında, sadece dosyaları kopyalar ve kullanıcının belirlediği hedefe gönderir. Davranışı öngörülebilir ve sınırlıdır. Bir AI ajanı ise sistemi sürekli tarar, bağlamları değerlendirir ve kullanıcının açıkça talep etmediği bilgileri proaktif olarak toplar. Jason Aten'in bildirim aldığı mesaj örneği tam olarak bunu gösteriyor: Aten, Muse'tan özel konuşmasını okumasını istemedi; Muse bunu kendiliğinden yaptı ve sonucu bir bildirimde sundu.
Full Disk Access, özerk AI ajanları için tasarlanmadı. Yedekleme senaryosunda, uygulama tüm dosyalara erişebilir ama bu erişim tahmin edilebilir bir amaç için kullanılır. AI ajanı senaryosunda ise, uygulama tüm dosyalara erişebilir ve bu verileri hangi bağlamlarda, hangi amaçlarla, hangi sıklıkta kullanacağı belirsizdir. Kullanıcı, ne zaman hangi verinin okunduğunu bilmez; AI ajanı bunu arka planda, sessizce yapar.
Wired'ın ChatGPT'nin Mac uygulamasındaki bir kusurla ilgili raporunun ardından Apple'ın harekete geçmesi, sorunun sadece Meta'ya özgü olmadığını gösteriyor. Farklı AI ajanları, farklı geliştiriciler tarafından üretiliyor ve her biri Full Disk Access'in sunduğu geniş erişimi farklı şekillerde kullanabiliyor. Apple'ın izin sisteminin bu yeni kullanım senaryosuna uyum sağlaması gerekiyor.
Apple'ın Yapacağı Değişikliklerin Muhtemel Yönleri
Apple, macOS'un gelecek sürümlerinde Full Disk Access izinlerini değiştireceğini açıkladı ancak değişikliğin detaylarını henüz paylaşmadı. Olası yaklaşımlar arasında iznin daha granüler hale getirilmesi, AI ajanları için ayrı bir izin kategorisi oluşturulması veya kullanıcıların erişim loglarını görebileceği bir şeffaflık katmanı eklenmesi sayılabilir.
Granüler izin yaklaşımı, uygulamaların sadece ihtiyaç duydukları klasörlere veya dosya türlerine erişim talep etmesini gerektirebilir. Örneğin, bir AI ajanı sadece e-posta veritabanına erişim isteyebilir ve mesajlar veya tarama geçmişi için ayrı izinler gerekebilir. Bu yaklaşım, kullanıcının neye izin verdiğini daha net anlamasını sağlar.
AI ajanları için ayrı bir izin kategorisi, bu uygulamaların özerk davranışlarını kabul ederek özel kontroller getirebilir. Örneğin, AI ajanlarının arka planda veri toplaması sınırlandırılabilir veya her erişimde kullanıcıya bildirim gönderilmesi zorunlu hale gelebilir.
Şeffaflık katmanı, uygulamaların hangi dosyalara ne zaman eriştiğini kaydeden ve kullanıcının görebileceği bir log sistemi anlamına gelir. Kullanıcı, Muse'un mesajlarını ne zaman okuduğunu, hangi dosyaları taradığını sonradan görebilir ve beklenmedik bir davranış tespit ederse iznini iptal edebilir.
Full Disk Access İznini Hangi Uygulamalara Vermeli?
Full Disk Access, yedekleme yazılımları, antivirüs araçları ve bazı sistem yönetim araçları için hâlâ gerekli ve meşru bir izindir. Ancak AI ajanları, verimlilik araçları ve not alma uygulamaları için bu izin sorgulanmalı.
Bir uygulamaya Full Disk Access vermeden önce şu soruları yanıtlamak faydalı:
- Uygulama, işlevini yerine getirmek için gerçekten sistemdeki her dosyaya erişmeli mi? - Geliştirici, hangi verilerin toplandığını ve nasıl kullanıldığını şeffaf bir şekilde açıkladı mı? - Uygulama, alternatif ve daha sınırlı bir izinle çalışabilir mi? - Geliştiricinin güvenlik geçmişi nasıl? Daha önce veri ihlali yaşandı mı?
Mevcut Full Disk Access izinlerini gözden geçirmek için macOS'ta Sistem Ayarları > Gizlilik ve Güvenlik > Full Disk Access yolunu takip etmek yeterli. Listede tanımadığınız veya artık kullanmadığınız uygulamalar varsa, izinlerini iptal etmek mantıklı.
AI ajanları özelinde, şu an için hiçbir AI ajanına Full Disk Access vermemek en güvenli yaklaşım. Bu araçların çoğu, kullanıcının elle seçtiği dosyalarla veya tarayıcı üzerinden çalışabilir. Eğer bir AI ajanı Full Disk Access talep ediyorsa ve bunun neden gerekli olduğunu açıklayamıyorsa, alternatif bir araç aramak daha iyi.
Zaten Full Disk Access Verdiyseniz Ne Yapmalısınız?
Muse, ChatGPT Mac uygulaması veya başka bir AI ajanına Full Disk Access verdiyseniz, izni iptal etmek ilk adım. İznin iptal edilmesi, uygulamanın geçmişte okuduğu verileri silmez ama bundan sonraki erişimi keser.
İzni iptal ettikten sonra, o uygulamanın hangi verilere erişmiş olabileceğini değerlendirmelisiniz. Mesajlar, e-postalar veya tarama geçmişinde hassas bilgiler varsa ve bu verilerin üçüncü taraf bir sunucuya gitmiş olma ihtimali sizi rahatsız ediyorsa, ilgili AI hizmetinin hesap ayarlarından veri silme talebinde bulunmak gerekebilir.
Gelecekte AI ajanı kullanmak istiyorsanız, tarayıcı tabanlı araçları veya dosya erişimini manuel onay gerektiren uygulamaları tercih edin. Örneğin, web tabanlı ChatGPT, dosyaları sürükle-bırak yöntemiyle yükletir ve Full Disk Access gerektirmez. Bu yaklaşım, aynı işlevselliği daha kontrollü bir şekilde sağlar.