Ağustos 2026'da bir finans kuruluşunun iPhone'unda tespit edilen yeni tehdit
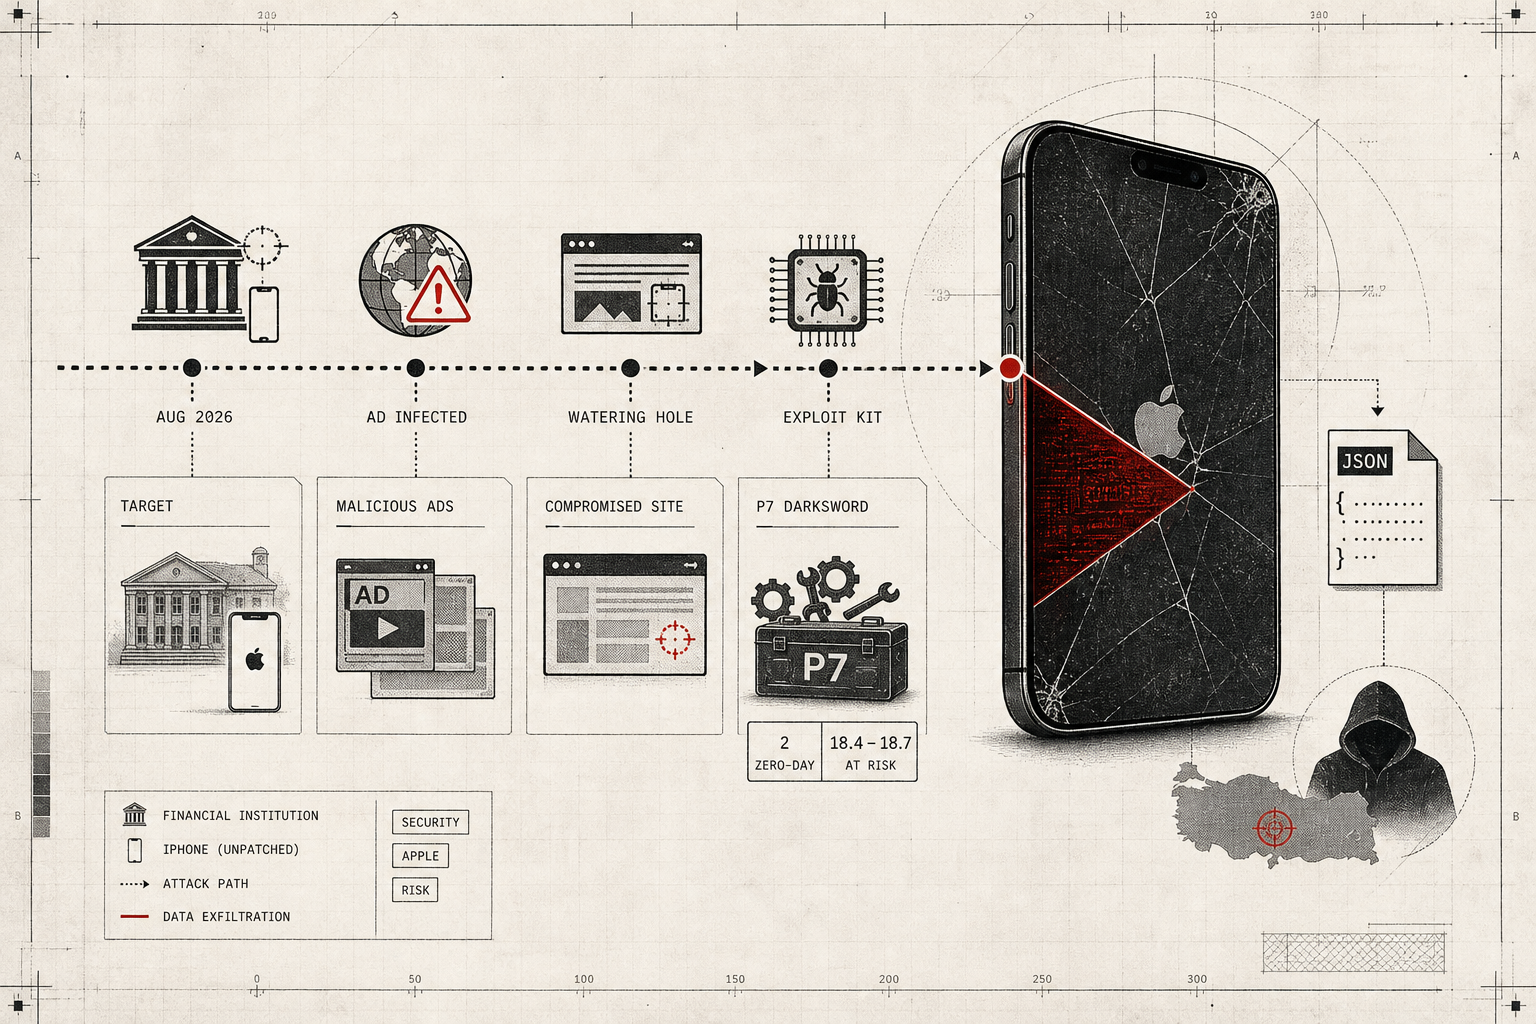
Ağustos 2026'da bir finans kuruluşunun iPhone'unda tespit edilen ve iVerify tarafından analiz edilen P7 DarkSword, iOS cihazları hedef alan en kapsamlı exploit kitlerinden birinin yeni versiyonu. Bu varyant, önceki sürümlerin aksine doğrudan Keychain ve kripto cüzdan verilerini çalma yeteneğiyle geliyor ve iOS 18.7'ye kadar uzanan yamanmamış cihazları hedefliyor. İlk DarkSword varyantlarının Kasım 2025'te tespit edildiği düşünüldüğünde, P7 versiyonunun Ağustos 2026 itibarıyla aktif olması, exploit kitinin hızla evrildiğini gösteriyor.
P7'nin ayırt edici özelliği, hedefsiz yayılım stratejisi. Kötü amaçlı reklamlar ve watering-hole saldırıları aracılığıyla dağıtılan bu tehdit, belirli kişileri hedef alan spear-phishing yerine geniş kitlelere ulaşmayı hedefliyor. Bu yaklaşım, DarkSword'ün artık sadece devlet destekli operatörlerin elinde olan özel bir silah olmadığını, daha yaygın kullanım için paketlenmiş bir ürün haline geldiğini işaret ediyor.
Keychain çalma yeteneği neden kritik bir değişim
P7 DarkSword'ün en önemli yeniliği, Keychain verilerini cihaz üzerinde doğrudan JSON formatına çevirip çıkartması. Önceki varyantlar tüm Keychain veritabanını saldırgan sunucularına kopyalarken, P7 daha seçici davranıyor ve bu hem daha az iz bırakıyor hem de veri transferini hızlandırıyor.
iOS Keychain'de Wi-Fi şifreleri, uygulama parolaları, web sitesi giriş bilgileri, kredi kartı numaraları, özel notlar ve sertifikalar bulunur. Bu verilerin çalınması, saldırganın kurbanın dijital kimliğine tam erişim kazanması anlamına geliyor. Özellikle finans kuruluşlarındaki cihazlar için bu, kurumsal ağlara yan yoldan giriş kapısı açabiliyor.
P7'nin kripto cüzdan odağı da rastgele değil. İmplant, imToken gibi cüzdan uygulamalarını özel olarak tarıyor ve bunların verilerini çıkartabiliyor. Kripto paraların geri alınamaz doğası göz önüne alındığında, bir kez çalınan cüzdan seed phrase'leri veya özel anahtarlar, kurbanın tüm varlıklarının anında transferine yol açabiliyor.
Watering-hole reklamlar üzerinden hedefsiz yayılım nasıl çalışıyor
DarkSword'ün önceki varyantlarının aksine, P7 versiyonu belirli kişileri hedef alan saldırılar yerine kötü amaçlı reklamlar kullanıyor. Bu, tehdidin kapsamını önemli ölçüde genişletiyor.
Watering-hole saldırıları, kurbanların sık ziyaret ettiği meşru web sitelerine kötü amaçlı kod enjekte etme veya bu sitelerde görünen reklamları ele geçirme yöntemi. P7'nin durumunda, saldırganlar mobil reklam ağlarını kullanarak yamanmamış iPhone'lara ulaşıyor. Kullanıcı böyle bir reklama tıkladığında veya reklamın yüklendiği sayfayı görüntülediğinde, exploit zinciri başlıyor.
Teknik olarak, P7 iki exploit URL'si kullanıyor: cdn.gotoiphone.com ve mzpo30.cam. Bu URL'ler, tarayıcının sandbox korumasını aşmak için iki yeni CVE kullanıyor: CVE-2025-24201 (WebKit'te out-of-bounds yazma) ve CVE-2025-31200 (Core Audio'da bellek bozulması). Bu güvenlik açıkları zincirlenerek saldırgan, tarayıcı kısıtlamalarından çıkıp kernel seviyesinde ayrıcalık kazanıyor ve payload'u SpringBoard sürecine enjekte ediyor.
SpringBoard, iOS'un ana kullanıcı arayüz yöneticisi olduğundan, buraya enjekte edilen kod cihazda geniş yetkilerle çalışabiliyor. P7, varsayılan olarak her 15 saniyede bir saldırgan komuta-kontrol (C2) sunucusunu kontrol ediyor ve yeni talimatlar bekliyor. Bu, cihazın neredeyse gerçek zamanlı olarak uzaktan kontrol edilebilmesini sağlıyor.
iOS 18.4 ile 18.7 arasındaki kullanıcılar risk altında
P7 DarkSword'ün hedef kitlesi net: iOS 18.4-18.7 arasındaki yamanmamış cihazlar. Önceki DarkSword varyantları iOS 18.6'ya kadar çalışırken, P7 bir adım ileri giderek iOS 18.7'yi de kapsıyor.
Apple'ın güvenlik güncellemeleri genellikle iOS sürüm numarasıyla bağlantılı olduğundan, P7'nin hedeflediği güvenlik açıklarının iOS 18.8 veya sonraki sürümlerde yamanmış olma ihtimali yüksek. Ancak kaynaklar, hangi iOS sürümünün bu yamaları içerdiğini açıkça belirtmediğinden, kesin yama sürümünü doğrulamak mümkün değil.
Kullanıcıların çoğu otomatik güncelleme etkin tutsa da, kurumsal cihazlarda veya kısıtlı güncelleme politikalarına sahip ortamlarda iOS güncellemeleri gecikebiliyor. Özellikle MDM (Mobil Cihaz Yönetimi) sistemleriyle yönetilen iPhone'larda, güncellemeler IT departmanının onayını bekleyebiliyor. Bu gecikme penceresi, saldırganlar için ideal bir fırsat yaratıyor.
P7'nin cihazda iz bıraktığı forensic artifactlar arasında /private/var/tmp dizininde Keychain dump dosyaları ve debug logları bulunuyor. Ancak modern malware, cihaz silme veya yeniden başlatma sırasında bu izleri temizleyebilir, bu da tespit şansını düşürüyor.
P7 DarkSword kimler tarafından kullanılıyor
DarkSword exploit kitinin birden fazla tehdit aktörü tarafından kullanıldığı biliniyor. Google Threat Intelligence Group, iVerify ve Lookout'un Mart 2026'da yayımladığı ilk raporlar, DarkSword'ün Kasım 2025'te tespit edildiğini ve Suudi Arabistan, Türkiye, Malezya ve Ukrayna'yı hedef alan saldırılarda kullanıldığını gösteriyor.
Operatörler arasında PARS Defense adlı Türk gözetim satıcısı ve Star Blizzard takma adlı grup bulunuyor. Ancak DarkSword'ün sadece bu aktörlere özel olmadığı, daha geniş bir kullanıcı tabanına sahip olduğu görülüyor.
Censys'in bulguları özellikle çarpıcı: Beş farklı sunucuda DarkSword ve Coruna bileşenlerini barındıran açık dizinler tespit edilmiş ve bunların Çince konuşan operatörler tarafından "exploitation-as-a-service" (hizmet olarak istismar) şeklinde işletildiğine dair kanıtlar bulunmuş. Bu, DarkSword'ün artık paketlenmiş bir ürün haline geldiğini ve satın alınabilir bir hizmet olarak sunulduğunu gösteriyor.
Bu iş modeli, exploit kitlerinin evriminde önemli bir aşamayı işaret ediyor. Daha önce yüksek maliyetli kapalı kaynak araçlar sadece devlet kurumlarının bütçesine uygunken, DarkSword'ün daha geniş erişilebilir bir pazar için paketlenmesi, tehdidi demokratikleştiriyor ve daha fazla saldırganın elinde cihaz hacklemek için gerekli araçlara sahip olması anlamına geliyor.
Exploit kit olarak P7'nin teknik evriminde dikkat çekenler
iVerify'ın analizine göre, P7'deki değişiklikler önemli ölçüde manuel operatör çalışmasını yansıtıyor ve yapay zeka destekli basit modifikasyonlar değil. Bu, exploit kitinin arkasındaki ekibin kod kalitesine önem verdiğini ve sürdürülebilir bir ürün geliştirdiğini gösteriyor.
Önceki varyantlara göre P7'de birkaç önemli değişiklik var:
HTTP üzerinden debug logging kaldırılmış. Bu, ağ trafiği izleme araçlarıyla tespiti zorlaştırıyor. Önceki versiyonlar, debug bilgilerini HTTP üzerinden gönderirken, P7 bu telemetriyi ortadan kaldırarak daha az gürültü yapıyor.
Proces enjeksiyonları azaltılmış. P7, daha az süreç enjeksiyonu kullanarak cihazda daha küçük bir ayak izi bırakıyor. Bu, antivirüs ve güvenlik yazılımlarının davranış tabanlı tespitlerini atlatmayı kolaylaştırıyor.
Komut-kontrol (C2) iletişimi optimize edilmiş. Her 15 saniyede bir beacon göndermesi yapılandırılabilir ve sleep komutuyla ayarlanabiliyor. Bu, operatörün duruma göre agresif veya pasif moda geçmesine olanak tanıyor.
localStorage'da yeniden istismar önleme mekanizması. P7, tarayıcının localStorage'ını hardcoded işaretlerle kullanarak aynı cihazı tekrar tekrar istismar etmekten kaçınıyor. Bu, hem tespit riskini azaltıyor hem de kaynak kullanımını optimize ediyor.
Dosya işlemleri, uygulama listeleme, cüzdan çıkartma ve fotoğraf tarama için özel komut işleyicileri. P7, çeşitli veri toplama görevleri için modüler bir yapı sunuyor ve bu, operatörün ihtiyacına göre hangi verilerin çıkartılacağını seçmesine izin veriyor.
Sertifika doğrulaması gevşetilmiş. P7, HTTP/1.0 kullanıyor ve sertifika doğrulaması gevşek. Bu, saldırganın sertifika hatalarıyla uğraşmadan C2 sunucularını değiştirmesini kolaylaştırıyor, ancak aynı zamanda ağ seviyesinde MitM tespitini de zorlaştırıyor.
Önceki DarkSword IoC'leri artık çalışmıyor
iVerify'ın belirttiği önemli bir nokta: Önceki DarkSword varyantlarına ait Indicators of Compromise (IoC) artık P7'yi tespit edemiyor. Bu, güvenlik ekiplerinin eskimiş IoC listelerine güvenemeyeceği anlamına geliyor.
IoC'ler genellikle kötü amaçlı IP adresleri, domain isimleri, dosya hash'leri veya belirli davranış kalıplarını içeriyor. P7'nin bu listeleri geçersiz kılması, saldırganların aktif olarak güvenlik araştırmacılarının bulgularını takip ettiğini ve bunlara karşı önlem aldığını gösteriyor.
Bu durum, iOS cihazları korurken reaktif yöntemlerin (bilinen tehdit imzalarına dayalı) artık yeterli olmadığını, proaktif yaklaşımların (davranış analizi, anomali tespiti, düzenli güncelleme) kritik olduğunu vurguluyor.
İPhone güvenliğini sağlamak için gerekli adımlar
P7 DarkSword aktif bir tehdit olarak iOS 18.7'ye kadar uzanıyor. iPhone'unuz bu sürümlerden birindeyse, hemen en son iOS sürümüne güncellemeniz gerekir. Apple'ın güvenlik güncellemeleri genellikle aktif istismar edilen güvenlik açıklarını hedefliyor ve her gün gecikme risk penceresini genişletiyor.
MDM politikaları nedeniyle güncelleme yapamıyorsanız, IT departmanınla iletişime geçin ve P7 gibi aktif tehditlerin iOS 18.7'ye kadar uzandığını bilirin. Güvenlik ekibinin bu riskin farkında olması, güncelleme onayını hızlandırabilir.
Kripto cüzdan kullanıyorsanız, seed phrase'lerini çevrimdışı bir ortamda saklayın. İmToken gibi popüler cüzdanlar P7 tarafından doğrudan hedeflendiğinden, mümkünse donanım cüzdana geçin.
Web'de gezinirken şüpheli reklamlara tıklamaktan kaçının ve reklam engelleyici kullanın. P7'nin watering-hole reklamlar aracılığıyla dağıtıldığı göz önüne alındığında, reklam engelleyici sadece rahatsız edici içeriği değil, doğrudan güvenlik riskini de azaltır.