Yayınlandığı saatlerde sömürülen kritik WordPress açığı
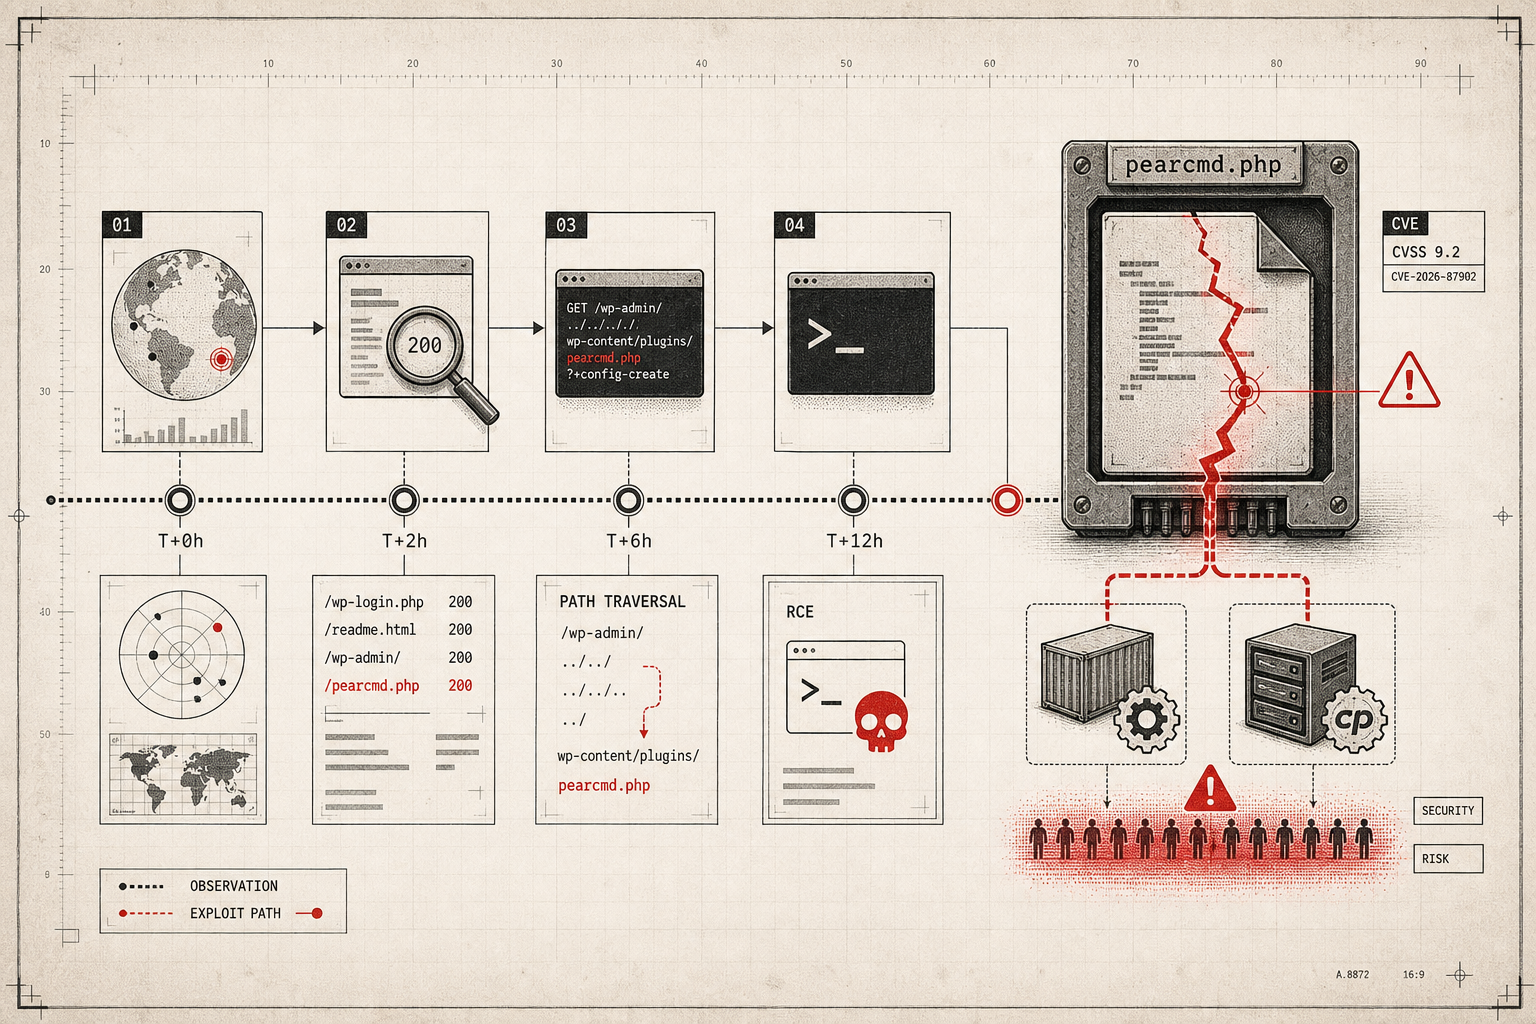
22 Eylül 2026'da, WordPress ekibi yama yayınladı. Aynı gün, saat 11:49 UTC'de ilk sömürü denemesi kayıtlara geçti. CVE-2026-87902 olarak tanımlanan açık, 9.2 CVSS puanıyla kimliği doğrulanmamış uzaktan kod yürütmesine kapı açıyor. WordPress 7.1.2, 7.0.6, 6.9.9 ve 6.8.10 sürümleri yamayı içeriyor, ancak Previdian'ın kaydına göre 23 Eylül'den itibaren ABD, Endonezya ve başka bölgelerden gelen 68 sömürü denemesi tespit edildi. Patchstack ise dört gün içinde saldırı trafiğinin on kat arttığını ve üç aşamalı bir ilerleme kaydedildiğini doğruladı: önce açığın doğrulanması, ardından pearcmd.php tespiti, sonunda uzaktan kod yürütme.
Açık basit değil. İki önkoşul gerekiyor: tema dizininin adı page- ile başlamalı ve sunucuda pearcmd.php gibi okunabilir bir PHP dosyası bulunmalı. Bu koşullar Docker'ın resmi PHP görüntülerinde ve PHP 8.5 öncesi varsayılan cPanel yapılandırmalarında karşılanıyor. Başka bir deyişle, web hosting dünyasında yaygın ortamlar, varsayılan ayarlarla risk altında.
CVE-2026-87902 nasıl çalışıyor: yol geçişi ve pearcmd.php mekanizması
WordPress'in sayfa şablonunu çözerken kullandığı yol geçişi açığı, page- önekiyle başlayan tema dizinlerini hedef alıyor. Saldırgan, sunucudaki mevcut bir PHP dosyasını (örneğin pearcmd.php) tetiklemek için özel hazırlanmış bir URL ile tema şablonu çözümlemesini manipüle edebiliyor. SecurityWeek'in aktardığına göre, register_argc_argv PHP ayarı etkin olduğunda saldırgan pearcmd.php üzerinden komut satırı argümanlarını kontrol edebiliyor ve sonuç olarak /tmp veya /var/tmp dizinlerine keyfi PHP dosyaları yazabiliyor.
Gerçek dünyada bu şöyle görünüyor: saldırgan wp-pear-rce-flag.php veya poc87902.php gibi isimlerle dosya oluşturuyor. Bu dosyalar sonraki isteklerde çalıştırılarak sunucu üzerinde komut çalıştırılabiliyor. Yama öncesi, WordPress'in tema şablonu çözümleme mantığı bu tür yol geçişi saldırılarına karşı yeterince filtreleme yapmıyordu. Patchstack'in tespiti, saldırganların yama sırasında kodlanan değişiklikleri tersine mühendislikle çözdüklerini ve saat sonra ilk denemelerini başlattıklarını gösteriyor.
Etkilenen temalar arasında WordPress'in eski varsayılan temaları Twenty Twelve ve Twenty Fourteen var. Ancak risk bunlarla sınırlı değil. Neve, Hestia ve Sydney gibi üçüncü parti temalar da page- önekini kullanıyorsa açığa karşı savunmasız. Tema dizini adlandırma kuralı yaygın olsa da, her tema bu öneki kullanmıyor. Dolayısıyla açığın gerçek yüzeyi, sitenin kurulumuna ve kullanılan temaya bağlı.
Sömürü trafiğinin gerçek dünya yörüngesi: doğrulama, tespit, RCE'ye kadar
Patchstack'in üç aşamalı sömürü ilerlemesi şöyle:
Aşama 1: Açığın doğrulanması. Saldırgan, hedef sitenin tema dizin adlandırmasını ve WordPress versiyonunu kontrol ediyor. Basit HTTP istekleriyle page- önekli dizin varlığını ve yamaya karşı hassasiyeti belirliyor.
Aşama 2: pearcmd.php tespiti. Saldırgan, sunucuda pearcmd.php dosyasının erişilebilir olup olmadığını kontrol ediyor. register_argc_argv ayarı etkin olmayan ortamlarda bu dosya işe yaramıyor, bu yüzden saldırgan hedefi daraltıyor.
Aşama 3: RCE yoluyla dosya yazma. Koşullar sağlandıysa, saldırgan pearcmd.php üzerinden /tmp dizinine PHP dosyası yazıyor ve ardından bu dosyayı çağırarak komut çalıştırıyor.
Previdian'ın 68 deneme kaydı, tespit edilen trafiği gösteriyor ama kaç siteye gerçekten sızıldığını göstermiyor. SecurityWeek'in aktardığına göre, trafik dört gün içinde on kat artmış. Bu, sömürü araçlarının yaygınlaştığını ve daha fazla saldırganın açığı hedeflemeye başladığını gösteriyor. Ancak WordPress'in varsayılan otomatik güncelleme mekanizması, geniş çaplı bir kriz senaryosunu engellemiş olabilir. Kaç sitenin gerçekte ele geçirildiği halen belirsiz, çünkü raporlar deneme sayısını veriyor, başarı oranını değil.
Otomatik güncellemeler var olsa da Docker ve cPanel sitelerinin artan riski
WordPress, 3.7 sürümünden beri küçük sürüm yamalarını otomatik olarak yükleyebiliyor. Varsayılan olarak bu özellik açık. Yani çoğu site teoride 22 Eylül'den saatler sonra yama almış olmalı. Ancak site operatörleri bazen otomatik güncellemeleri devre dışı bırakıyor, eklenti uyumsuzluğu nedeniyle sürüm geçişini erteliyor veya bakım modunu uzatıyor. The Hacker News'e göre, otomatik güncellemeler yaygın uzlaşmaları sınırlamış olabilir ama sömürü trafiğinin devam etmesi, birçok sitenin hâlâ savunmasız olduğunu gösteriyor.
Docker ve cPanel ortamları daha riskli. Docker'ın resmi PHP görüntüleri, register_argc_argv ayarını varsayılan olarak etkin bırakıyor. cPanel ise PHP 8.5 öncesi sürümlerde aynı ayarı aktif tutuyor. Bu ortamlarda pearcmd.php zaten mevcut ve erişilebilir. Dolayısıyla bir page- önekli tema varsa, saldırgan tüm koşulları bulmuş oluyor.
Kurumsal barındırma sağlayıcıları genellikle güvenlik katmanları ekliyor: web uygulama güvenlik duvarları, dosya bütünlük izleme, anormal trafik tespiti. Ancak paylaşımlı hosting veya yönetilmeyen VPS kullanan küçük siteler bu korumalardan yoksun olabiliyor. Özellikle eski PHP sürümleri çalıştıran ve tema güncellemesini ihmâl eden sitelerde risk yüksek.
CVE-2026-87902 uzaktan kod yürütme açığı nedir?
CVE-2026-87902, WordPress'in tema şablonu çözümleme mekanizmasındaki bir yol geçişi kusuru. Kimliği doğrulanmamış bir saldırgan, belirli koşullar altında sunucuda keyfi PHP kodu çalıştırabilir. Açık, 9.2 CVSS puanıyla kritik sınıfta yer alıyor çünkü uzaktan erişim gerektirmiyor, özel yetki veya kullanıcı etkileşimi istenmiyor.
Teknik olarak, açık şablon adı filtrelemesindeki eksiklikten kaynaklanıyor. WordPress bir sayfa şablonu seçerken tema dizini içinde page-{slug}.php desenini arıyor. Saldırgan slug parametresini manipüle ederek, yol geçişi karakterleriyle sunucudaki başka bir dosyayı hedefleyebiliyor. Eğer bu dosya pearcmd.php gibiyse ve register_argc_argv ayarı açıksa, saldırgan PHP yorumlayıcısına komut satırı argümanları geçirebiliyor.
Açığın etkisi belirli ortamlarla sınırlı olsa da, bu ortamlar yaygın. Docker ve cPanel, küçük işletmelerden büyük hosting platformlarına kadar geniş bir yelpazede kullanılıyor. Dolayısıyla varsayılan yapılandırmalar hedef alındığında, risk yüzeyi geniş.
Korunma ve denetim: hangi WordPress sürümleri güvenli, neleri kontrol etmeliyiz
Yama yayınlandı: WordPress 7.1.2, 7.0.6, 6.9.9 ve 6.8.10. WordPress ekibi ayrıca 4.7.x sonrası tüm eski sürümler için geri port yaptı. Öncelik, sitenizi bu sürümlerden birine güncellemek.
Güncellemeyi kontrol etmek için:
1. WordPress yönetici panosuna giriş yapın. 2. Pano > Güncellemeler bölümüne gidin. 3. Sürüm numarasını kontrol edin. 7.1.2, 7.0.6, 6.9.9 veya 6.8.10 görüyorsanız, yamalısınız. 4. Otomatik güncellemeler devre dışıysa, hemen manuel güncelleme yapın.
Ek kontroller:
- Tema dizin adlarını inceleyin. Kullandığınız temanın dizini page- ile başlıyorsa, risk daha yüksek. FTP veya hosting kontrol paneli üzerinden /wp-content/themes/ dizinine bakın. - PHP sürümünü kontrol edin. Hosting sağlayıcınızla iletişime geçerek register_argc_argv ayarının durumunu öğrenin. PHP 8.5 ve sonrası bu ayarı varsayılan olarak kapatıyor, ancak eski sürümler açık bırakıyor. - pearcmd.php varlığını kontrol edin. Sunucu kök dizininde veya /usr/local/lib/php/ gibi PHP kütüphane dizinlerinde pearcmd.php dosyasını arayın. Docker veya cPanel kullanıyorsanız, bu dosya muhtemelen mevcut. - Erişim loglarını inceleyin. /tmp/wp-pear-rce-flag.php, /var/tmp/poc87902.php gibi şüpheli dosya isimleri veya page= parametresiyle gelen olağandışı istekler varsa, sömürü denemesi yaşanmış olabilir.
Docker kullanıcıları için: Resmi PHP görüntüleri yerine özelleştirilmiş bir imaj kullanıyorsanız, register_argc_argv = Off satırını php.ini dosyasına ekleyin.
cPanel kullanıcıları için: Hosting sağlayıcınızdan PHP 8.5 veya sonraki bir sürüme geçiş yapmasını isteyin. Eğer bu mümkün değilse, sağlayıcının güvenlik katmanlarını (ModSecurity, Imunify360 gibi) etkinleştirdiğinden emin olun.
Tema seçimi: Yeni tema seçerken, dizin adının page- önekini kullanmadığından emin olun. Alternatif olarak, yaygın kullanılan, düzenli güncellenen ve WordPress ekibi veya saygın geliştiriciler tarafından desteklenen temaları tercih edin.
Güvenlik eklentileri: Wordfence, iThemes Security veya Sucuri gibi güvenlik eklentileri, bilinen sömürü imzalarını engelleyebilir ve dosya değişikliklerini izleyebilir. Ancak sıfır gün açıklarına karşı tam koruma sağlamazlar. Yamaların zamanında uygulanması birincil savunma hattıdır.
Eğer siteniz barındırma sağlayıcısı tarafından yönetiliyorsa, sağlayıcının otomatik yamaları uygulayıp uygulamadığını doğrulayın. Yönetilmeyen VPS veya özel sunucu kullanıyorsanız, güncelleme sorumluluğu tamamen size ait. Bu durumda, periyodik güvenlik denetimleri ve log izleme kritik.
Sonuç net: CVE-2026-87902, belirli koşullar altında ciddi bir tehdit. Yama mevcut, sömürü aktif, zaman kaybetmeyin. Tavsiyemiz: hemen WordPress sürümünüzü kontrol edin, güncelleyin, tema ve PHP ayarlarınızı denetleyin ve loglarınızda şüpheli trafik arayın.