GÜNCEL
PC pazarı 2026'da darbe aldı: bellek fiyatları dörde katlanınca satışlar 11 yılın en düşük seviyesine gerilediMidnight Mimosa: Ucuz Android telefonlarda gizli kalan sistem malware'ı 150+ ülkedeP7 DarkSword: Yamanmamış iPhonelarda Keychain ve kripto cüzdan verilerini çalan yeni tehditApple 2026'da dokunmatik MacBook Pro tanıtıyor—iPhone arayüzü dizüstüye geçiyorYerel AI bilgisayarları gizlilik için cazip, ama çoğu kullanıcı için bulut daha mantıklıSurface Laptop Ultra: Microsoft fiyatta MacBook Pro'yu geride bırakıyor, ama yazılım desteği belirsiz kalıyorBeyin taraması analizi 40 saattan 1 saate düştü—gizlilik düzenlemeleri teknolojinin gerisindeGoogle Playground'da Metin Komutlarıyla Oyun Yapmak: Hype ile Gerçek Arasındaki UçurumPC pazarı 2026'da darbe aldı: bellek fiyatları dörde katlanınca satışlar 11 yılın en düşük seviyesine gerilediMidnight Mimosa: Ucuz Android telefonlarda gizli kalan sistem malware'ı 150+ ülkedeP7 DarkSword: Yamanmamış iPhonelarda Keychain ve kripto cüzdan verilerini çalan yeni tehditApple 2026'da dokunmatik MacBook Pro tanıtıyor—iPhone arayüzü dizüstüye geçiyorYerel AI bilgisayarları gizlilik için cazip, ama çoğu kullanıcı için bulut daha mantıklıSurface Laptop Ultra: Microsoft fiyatta MacBook Pro'yu geride bırakıyor, ama yazılım desteği belirsiz kalıyorBeyin taraması analizi 40 saattan 1 saate düştü—gizlilik düzenlemeleri teknolojinin gerisindeGoogle Playground'da Metin Komutlarıyla Oyun Yapmak: Hype ile Gerçek Arasındaki Uçurum
Tag

güvenlik açığı

4 posts

Siber Güvenlik
17 May 2026 7 dk

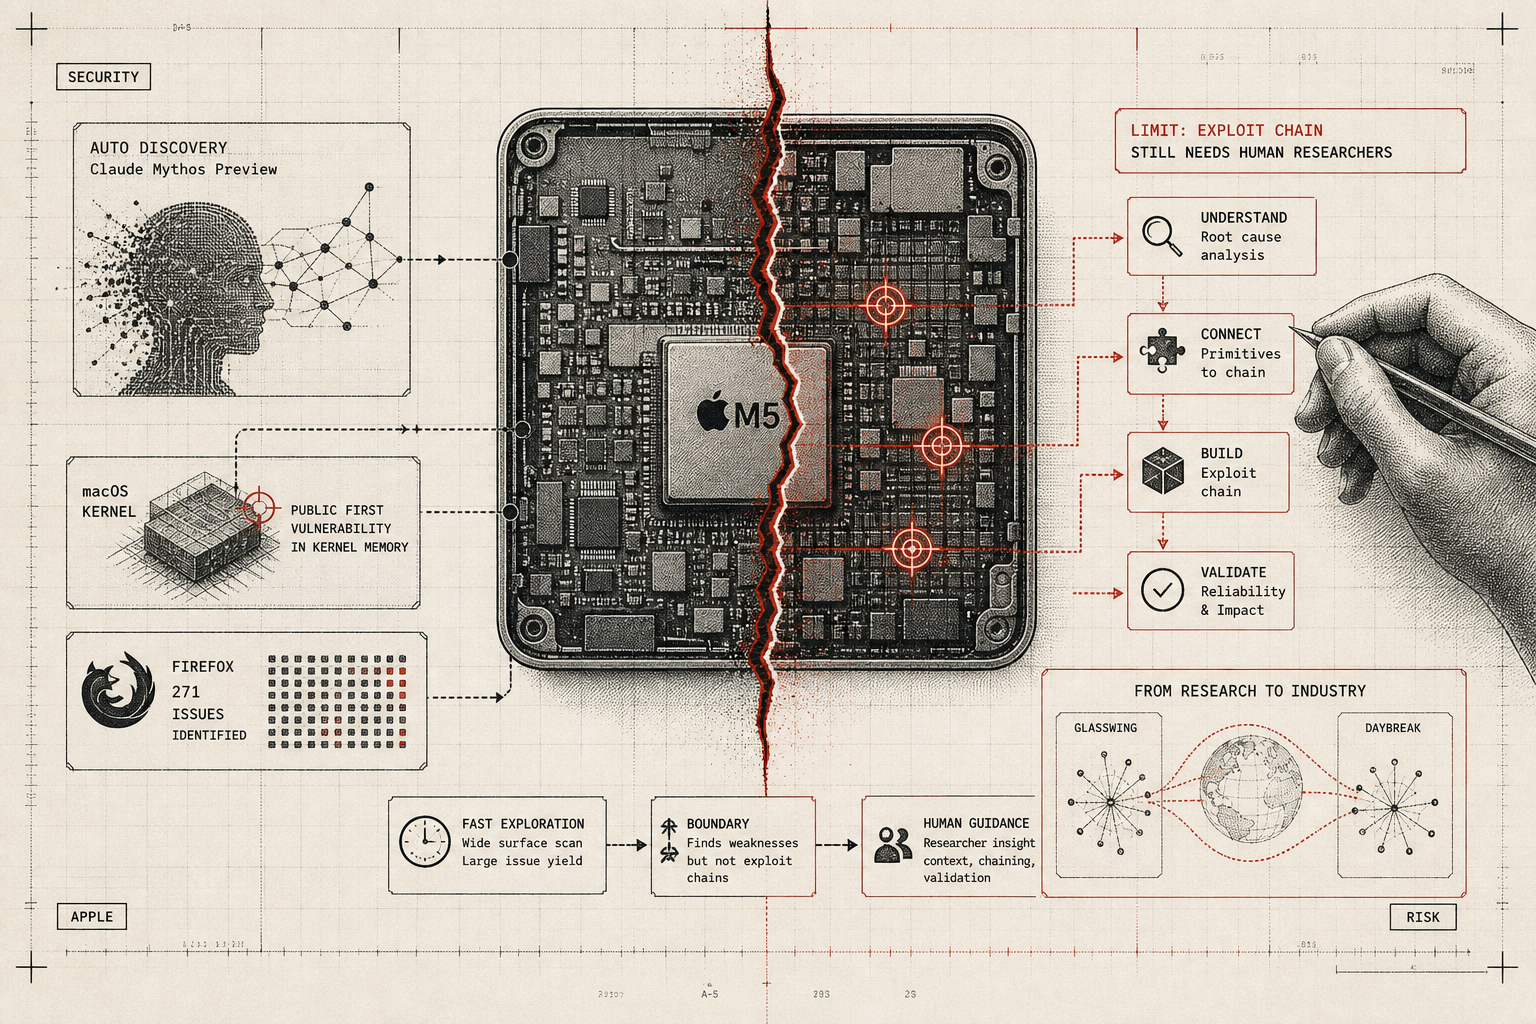
Claude'un bulduğu Apple açığı, yapay zekanın güvenlik testindeki gerçek sınırını ortaya koydu

Anthropic'in Claude Mythos Preview yapay zekası, macOS kernel belleğinde halka açık ilk açığı keşfetti ve Mozilla Firefox'ta 271 hatayı tanımladı. Hızlı bir keşif makinesi olsa da, gerçek exploit zincirleri geliştirmek için hala insan araştırmacıların yönlendirilmesine ihtiyaç duyuyor—bu da AI güvenlik testinin gücü ve sınırlarını net bir şekilde gösteriyor.
Anthropicgüvenlik açığı
Siber Güvenlik
15 May 2026 5 dk

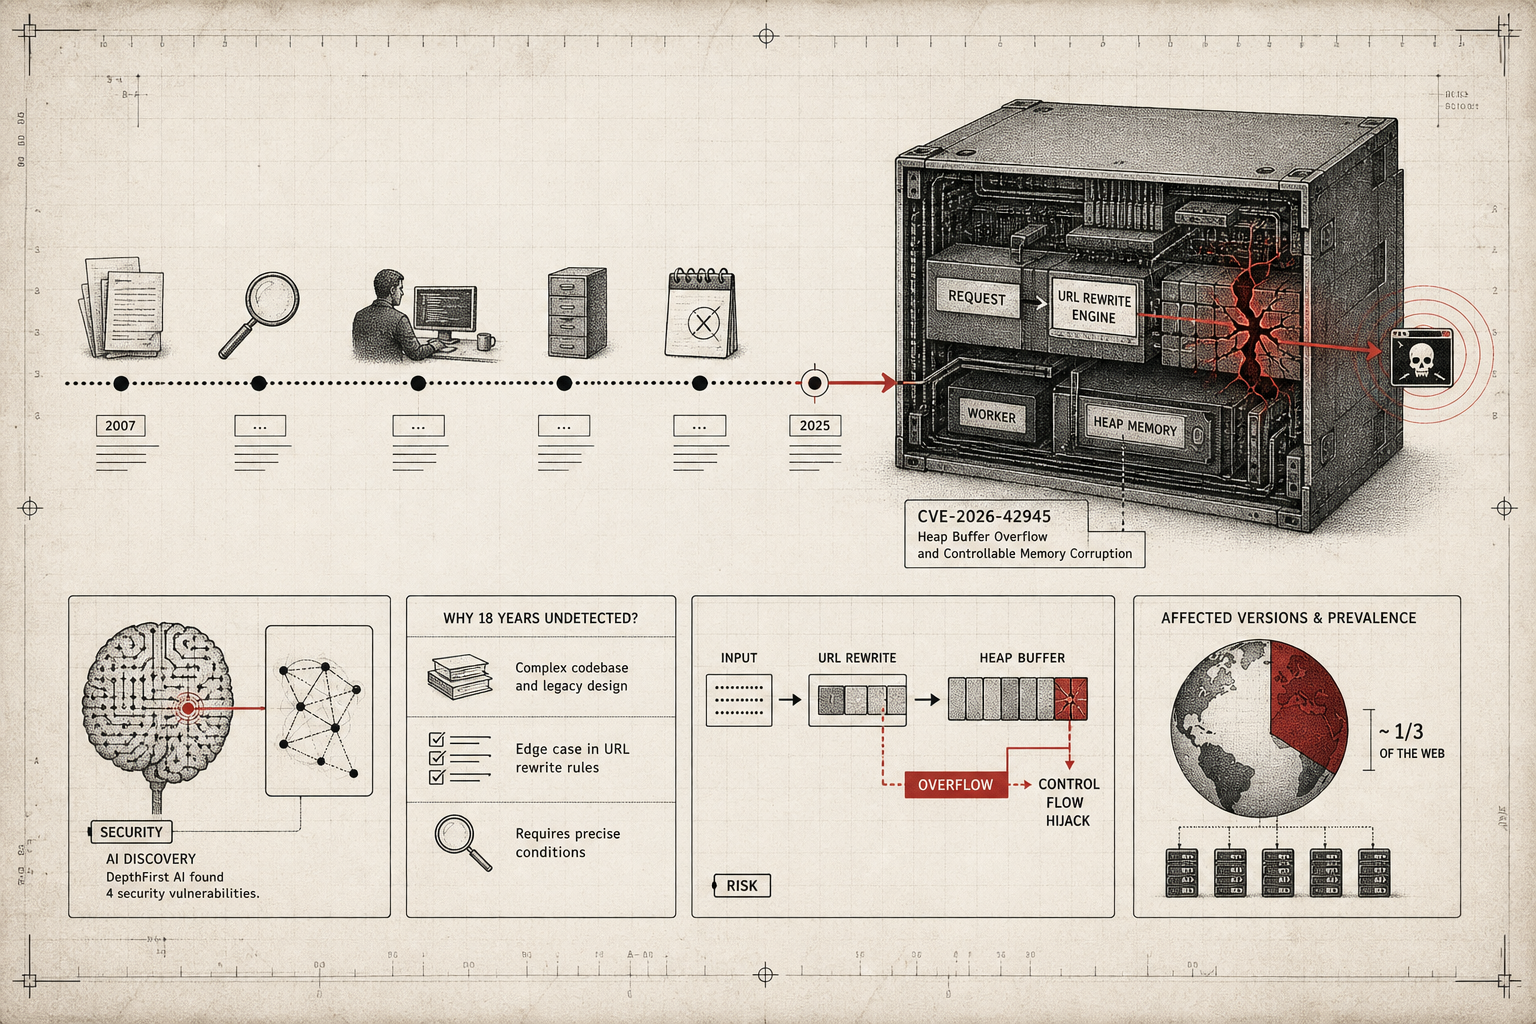
18 Yıl Gizliden Gizli: Yapay Zeka NGINX'in Kalbine Saplanan Açığı Ortaya Çıkardı

Dünya genelindeki web sitelerinin üçte birini çalıştıran NGINX yazılımında DepthFirst AI tarafından keşfedilen CVE-2026-42945 adlı uzaktan kod çalıştırma açığı, şaşırtıcı bir soruyu gündeme getiriyor: insan güvenlik araştırmacıları neden bu kadar uzun süre göz ardı ettiler? CVSS 9.2 kritiklik puanıyla ve hiçbir kimlik doğrulaması gerektirmeden tetiklenebilen bu zafiyet, URL yeniden yazma kurallarının yaygın kullanımı nedeniyle milyonlarca sunucuyu tehdit ediyor.

zafiyet-keşfigüvenlik açığı
Siber Güvenlik
13 May 2026 6 dk

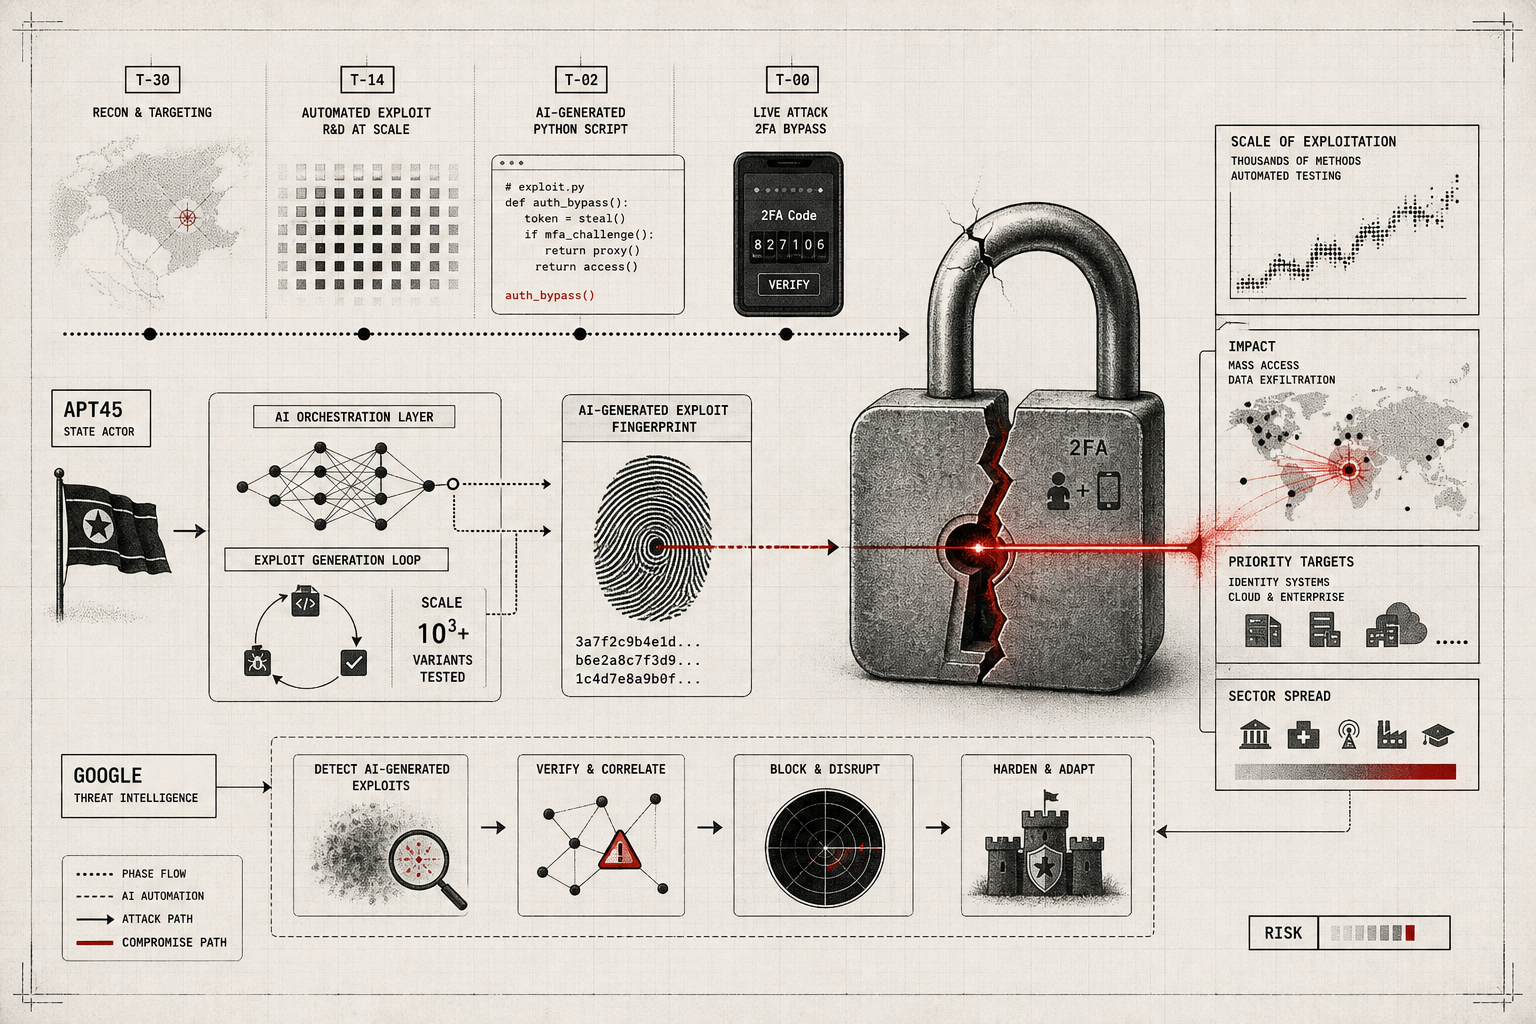
Yapay zekanın yeni silahı: Google, siber suçluların AI ile ürettiği ilk sıfır-gün açığını canlı yakaladı

Google'ın tehdit istihbaratı grubu, siber suçluların iki faktörlü kimlik doğrulamayı atlatmak için yapay zeka kullanarak otomatik olarak ürettiği bir Python betik açığını gerçek saldırıda tespit etti. Tehdit analisti John Hultquist'in uyarısına göre AI açığı yarışı artık başlamış durumda; Kuzey Kore devlet aktörü APT45 ise binlerce açık yararlanma metodunu test etmek için yapay zekadan faydalanıyor.

GoogleSiber Güvenlik
Siber Güvenlik
2 May 2026 5 dk

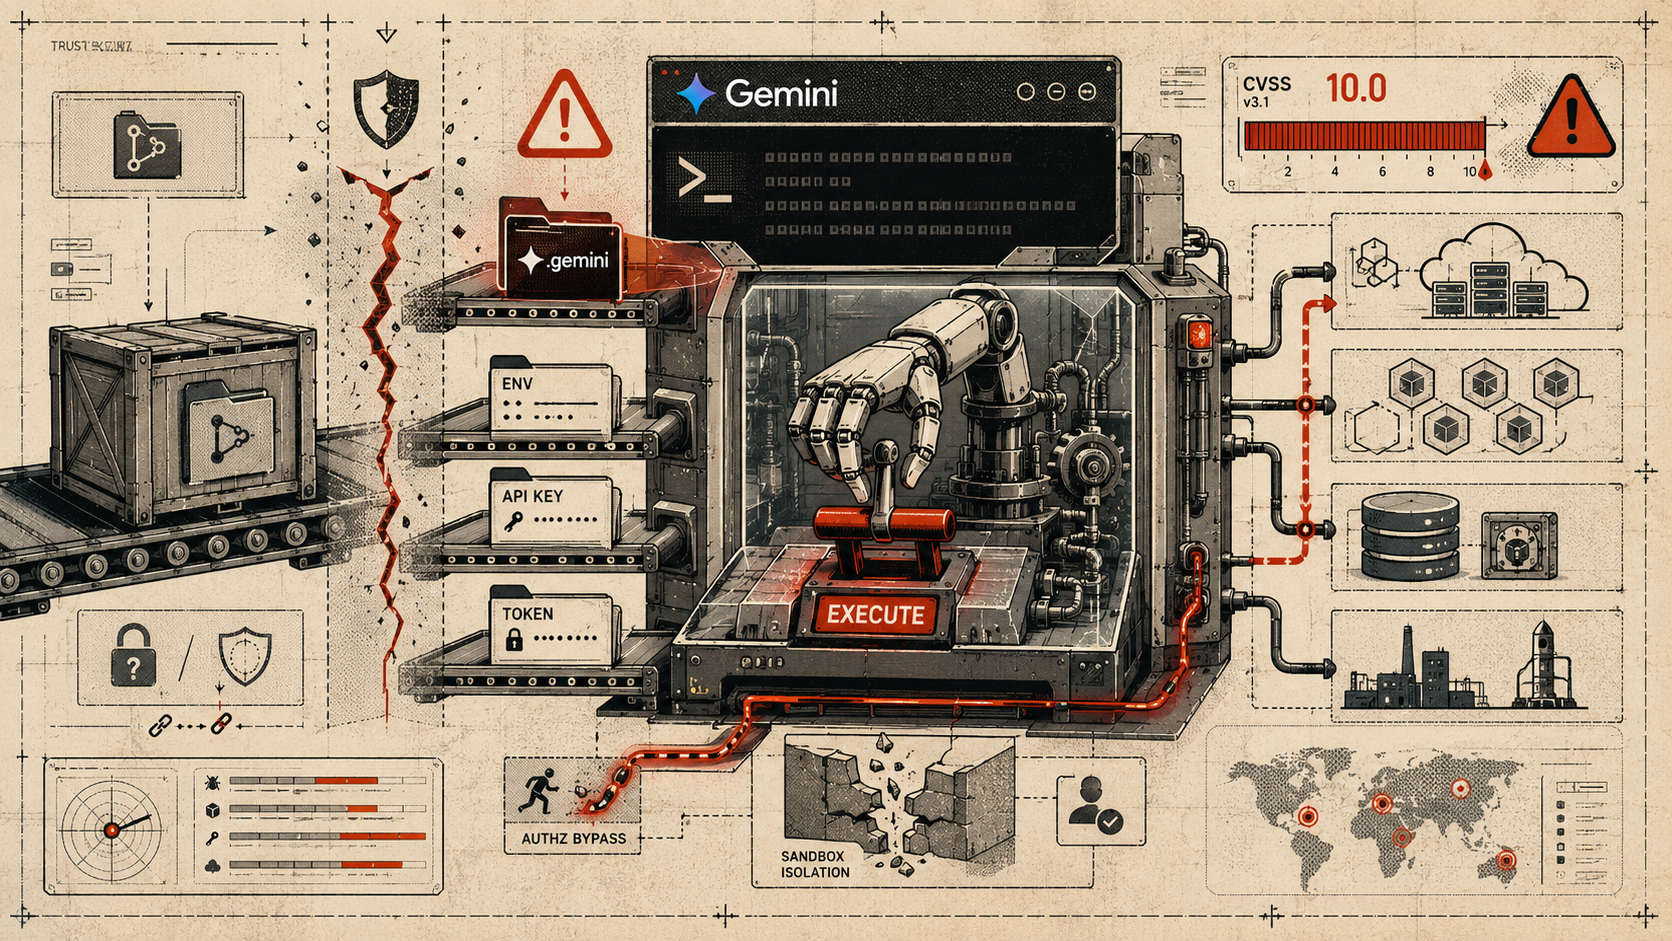
Gemini CLI'nin CVSS 10.0 açığı: AI araçları kod çalıştırma yetkisini kimden aldığını sorgulama başarısız olursa neler olur

Google'ın yapay zeka komut satırı aracında sürüm 0.39.1'den önceki versiyonlarda, yapılandırma dosyaları hiçbir doğrulama yapılmaksızın otomatik olarak güvenilir kabul ediliyordu. Bu tasarım hatası saldırganların ortam değişkenleri üzerinden isteğe bağlı kod çalıştırmasına kapı açtı. Cursor IDE'de benzer açıkların ortaya çıkması, tek bir gerçeği gösteriyor: AI ajanlarına kod yürütme izni vermeden önce, bu komutu kimin yayınladığını doğrulamak sadece iyi bir uygulama değil, güvenlik mimarisiyle birlikte gelmesi gereken temel bir gereksinimdir.

AI AjanlarıTedarik Zinciri